不正アクセス過去最多!2026年8月〜10月の被害一覧と個人・企業・エンジニアが今すべき対策を解説

- いま起きていること:不正アクセスの認知件数は2025年に7,190件で過去最多。2026年8月〜10月9日にも、イエローハット、タイムズカー、焼肉きんぐ、大和証券、IDCフロンティア、JR東日本「えきねっと」などで被害の公表が続いています
- なぜ続くのか:委託先やクラウドを経由した被害が目立ち、AIの悪用で攻撃の量と速さが増している可能性も指摘されています。ハッカー集団Qilinは取材に対し、日本を「世界最悪のセキュリティ体制の国のひとつ」と答えています
- 今すべきこと:個人は「パスワードの使い回しをやめる」「通知は公式アプリで確認」「不要なアカウントを消す」の3つ。企業とエンジニアにも、それぞれ優先すべき3つの対策があります
- 人材の重要性:AIで攻撃が加速するほど、AIと基礎技術の両方を理解したセキュリティエンジニア・ホワイトハッカーの価値は上がります
- 合同会社キューブリックの見解:守る側を目指すなら、現役ホワイトハッカーと優秀なエンジニアから基礎を学べるRareTECHが有力な選択肢です。2026年10月1日から専門実践教育訓練給付制度の対象になり、条件を満たす場合は受講料の最大80%(上限あり)が支給される場合があります
「えきねっとまで漏れたのか」——2026年10月9日、JR東日本が「えきねっと」と「大人の休日倶楽部」の会員情報が漏洩した可能性を公表しました。8月以降、カー用品店、カーシェア、焼肉チェーン、証券会社、クラウド事業者と、私たちが日常的に使うサービスで不正アクセスの公表が途切れていません。
日本経済新聞の記者が「相次ぐというより激増」と表現したほど、件数も規模も異常な状況です。一方で、ニュースを見るだけでは「結局、自分は何をすればいいのか」がわかりにくいのも事実です。漏れたあとに何をするか、漏れる前に何を固めるかを知っておくだけで、被害の大きさは変わります。
この記事では、2026年8月から10月9日までに国内で公表された主な不正アクセス・情報漏洩を一覧で整理したうえで、個人・企業・エンジニアがそれぞれ今すべき対策を3つずつ解説します。さらに、AIの進化で攻撃が加速するなか、なぜセキュリティエンジニアやホワイトハッカーの重要性が高まっているのか、そしてその人材になるための学び方まで、合同会社キューブリックの見解としてお伝えします。
ここ最近は、WordPressで運営しているサイトのセキュリティについて相談を受けることも増えています。被害のニュースが続くと不安になりますが、まず知ってほしいのは「個人でも今日からできる対策がある」ということです。
【2026年8月〜10月9日】日本国内の不正アクセス・情報漏洩の被害一覧
まずは、2026年8月から10月9日までに何が起きたのかを整理します。結論から言うと、この期間は8月下旬から公表が急増し、10月第1週にピークを迎えた流れになっています。民間の集計では、9月1日から10月5日までの約1か月で83件の情報漏洩・不正アクセスが公表され、そのうち10万件以上の規模のものが18件にのぼりました。
ここでは、統計で見る全体像を確認したうえで、8月・9月・10月の月ごとに主な事案を一覧にします。件数は各社の公表時点のもので、「可能性」や「最大」を含みます。自分が使っているサービスが含まれていないかを確認しながら読み進めてください。最後に、一覧から見える3つの共通した傾向をまとめます。
不正アクセスは過去最多|統計で見る日本の現状
国家公安委員会・総務省・経済産業省が2026年3月に公表した資料によると、2025年の不正アクセス行為の認知件数は7,190件で、前年から約34%増加し過去最多となりました。2021年の1,516件と比べると、約4.7倍に増えています。
さらに警察庁が2026年9月に公表した資料では、2026年上半期に報告されたランサムウェア被害は123件で、統計を取り始めた2020年下半期以降、半期として最多でした。脆弱性の探索などの不審なアクセスも、1日・1IPアドレスあたり1万3,687件と前年同期比50.7%増で、その大部分が海外からのものです。
つまり、ニュースで多く見かけるようになっただけでなく、統計の上でも攻撃は増え続けているということです。そして8月以降の公表ラッシュは、この上半期の統計にはまだ含まれていません。2026年通年の数字は、さらに悪化する可能性が高いと合同会社キューブリックは見ています。
| 年 | 不正アクセス行為の認知件数 |
|---|---|
| 2021年 | 1,516件 |
| 2022年 | 2,200件 |
| 2023年 | 6,312件 |
| 2024年 | 5,358件 |
| 2025年 | 7,190件(過去最多) |
※出典:国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)
| 指標(2026年上半期) | 数値 |
|---|---|
| ランサムウェア被害の報告件数 | 123件(半期として過去最多) |
| 不審なアクセス(1日・1IPあたり) | 1万3,687件(前年同期比50.7%増) |
| ニセ社長詐欺(法人向け)の被害額 | 約38億8,000万円(127件) |
※出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)
2026年8月に公表された主な被害
8月は、ECサイトの基盤や、Webサイトを置くレンタルサーバーなど、多くの事業者が共通で使うサービスへの攻撃が目立った月でした。一社の被害が、そのサービスを使う多数の事業者や利用者に波及する構図です。
講談社や中部電力のように、フィッシングメールやメールアカウントの乗っ取りを起点にした事案も相次ぎました。講談社のケースでは、取引先を装ったメールで偽のログイン画面に誘導され、社員が認証情報を入力したことでアカウントが乗っ取られています。
また、システム開発で使うGitHubの認証情報が漏れ、ソースコードやファイル内の個人情報が流出した可能性がある事案も公表されました。これは、エンジニア自身の認証情報の管理が侵入口になりうることを示す典型例です。後半の「エンジニアが今すべき対策」でも取り上げます。
| 公表日 | 企業・サービス | 規模の目安 | ポイント |
|---|---|---|---|
| 8月1日 | Eストアー「ショップサーブ」 | 調査結果を順次公表 | 5月21日〜8月1日にサーバー上で不正なプログラムが動き、購入者情報が外部へ送信 |
| 8月3日 | 講談社 | — | フィッシングで社用メールアカウントが乗っ取られ、連絡先情報が流出 |
| 8月4日 | 中部電力 | 最大7万4,100件 | 役職員のメールやグループ連絡先情報が漏洩した可能性 |
| 8月17日〜 | さくらインターネット | 136万563アカウントに影響(8月31日時点) | OEMパートナーの顧客管理システムのアクセス制御の不備を突かれた |
| 8月27日 | 01銀行 | 最大100社分 | 顧客情報が漏洩 |
| 8月27日 | チューリッヒ保険 | 最大1,668件 | ドライブレコーダー関連システムの弱点を突かれた |
| 8月28日 | イエローハット | 最大180万1,499名分 | WEB作業予約システムが不正なプログラムによる攻撃を受けた |
| 8月31日 | まんだらけ | 調査中 | 通販利用者の情報が漏洩した可能性。通販・オークションサイトを停止 |
| 8月 | イノベーション | — | GitHubの認証情報が漏れ、ソースコードやファイル内の個人情報が流出した可能性 |
※各社の公表資料および報道をもとに合同会社キューブリックが整理。件数は続報で変わる場合があります。
2026年9月に公表された主な被害
9月は、カーシェアやコンビニのアプリ、画像共有サービス、さらには政府のシステムまで、規模の大きな事案が月を通して続いた時期です。特にタイムズカーの事案では、約660万アカウントのうち約160万アカウントで運転免許証などの本人確認書類の画像まで漏洩しています。
本人確認書類が第三者の手に渡ると、なりすましによる契約など、二次被害のリスクが高まります。氏名やメールアドレスの漏洩とは重みがまったく異なる点に注意が必要です。
「タイムズカー」パーク24、最大660万件の個人情報流出https://t.co/jFhuV7e8gy
不正アクセスを受け、免許証や学生証の画像も一部流出したといいます。既に退会済みの人や法人向けを含む会員の氏名・住所・電話番号などが漏洩し、警察などに報告した上で現在調査を進めています。
— 日本経済新聞 電子版(日経電子版) (@nikkei) September 28, 2026
【発表】セイコーマートの個人情報、不正アクセスで57万件流出かhttps://t.co/fd7Bry5jVN
第三者に閲覧された可能性があるのは、氏名や住所のほか、電話番号やメールアドレスなど。また、電子マネーの「ペコママネー」の不正利用は確認されていない。 pic.twitter.com/AosulDFCEZ
— ライブドアニュース (@livedoornews) September 29, 2026
また、デジタル庁が運用する政府共通の業務基盤(GSS)では、VPN機器の脆弱性を悪用した不正アクセスが報じられました。政府のシステムであっても、外部とつながる「入口」の弱点を突かれれば被害は防げないということです。
| 公表日 | 企業・サービス | 規模の目安 | ポイント |
|---|---|---|---|
| 9月11日 | デジタル庁(GSS) | 約24.6万件(可能性) | VPNの脆弱性を悪用した不正アクセス |
| 9月15日 | ムラウチドットコム | 約772万件 | 氏名・住所・電話番号・生年月日などが漏洩(発生は7月) |
| 9月16日 | Gyazo | 約2,362万件 | メールアドレスやパスワードのハッシュ値などが外部流出 |
| 9月25日〜 | タイムズカー | 約660万アカウント | うち約160万アカウントで本人確認書類の画像が漏洩 |
| 9月29日 | セイコーマート | 約57万アカウント(可能性) | アプリのサーバーを経由して会員情報サーバーに不正アクセス |
| 9月29日 | イープラス | 1,463件 | スマチケの払戻し情報管理システムに不正アクセス。振込先口座情報も一部漏洩 |
| 9月 | 京王電鉄 | — | ランサムウェア攻撃を受け、一部サービスに影響 |
※各社・各機関の公表資料および報道をもとに合同会社キューブリックが整理。件数は続報で変わる場合があります。
2026年10月1日〜9日に公表された主な被害(えきねっとまで)
10月に入ると、公表のペースはさらに上がりました。わずか9日間で、焼肉きんぐの公式アプリ(約1,078万件)をはじめ、大規模な事案が連日のように公表されています。NHKの報道によると、セキュリティ会社は7月以降に被害が増えていることから、攻撃にAIが悪用されている可能性が高いと指摘しています。
特に注目すべきは、一つの委託先やクラウドへの攻撃が、多数の企業に連鎖した点です。FAQシステム「i-ask」を提供するスカラコミュニケーションズへの不正アクセスでは、大和証券、シチズン時計、損保ジャパン、東武鉄道が相次いで被害を公表し、漏洩の可能性は最大71万3,126件(延べ件数)にのぼります。
さらに10月7日には、ソフトバンク子会社のIDCフロンティアが提供する「IDCFクラウド」がランサムウェア攻撃を受け、契約する495の企業・自治体に影響が出ました。一部ゾーンの顧客データは取り出しや復元が困難な見通しと公表されています。そして10月9日、このIDCFクラウドを利用していたJR東日本が、えきねっと最大約167万件、大人の休日倶楽部最大約39万件のメールアドレスなどが漏洩した可能性を公表しました。
| 公表日 | 企業・サービス | 規模の目安 | ポイント |
|---|---|---|---|
| 10月3日 | 第一ライフ | 約12万人分 | 従業員情報が流出した可能性(NHK報道) |
| 10月4日 | 日本経済新聞社 | — | サイバー攻撃で情報が漏洩した可能性。なりすましメールが送信された |
| 10月5日 | 焼肉きんぐ公式アプリ | 1,078万8,963件 | 登録者のほぼ全員分。会員番号・氏名・メールアドレス・電話番号 |
| 10月5日 | 大起水産 | 約17万5,000人分 | 不正アクセスで個人情報が漏洩した可能性 |
| 10月5日 | 大和証券 | 約11万人分 | 委託先(スカラコミュニケーションズ)経由。氏名・メールアドレス・口座番号など |
| 10月6日 | シチズン時計 | 約10万人分 | 同じ委託先経由。氏名・住所・電話番号・メールアドレスなど |
| 10月7日 | 損保ジャパン・東武鉄道 | 損保ジャパンは延べ約6万件 | 同じ委託先経由。損保ジャパンは事業者向けドライブレコーダーサービスの顧客情報 |
| 10月7日 | IDCフロンティア(IDCFクラウド) | 495の企業・自治体に影響 | ランサムウェア攻撃。Movable Typeクラウド版のサーバーや物流システムなども停止 |
| 10月9日 | JR東日本(えきねっと・大人の休日倶楽部) | 最大約167万件+最大約39万件 | IDCFクラウド上のメール配信用サービス経由。氏名・住所・カード番号は含まれないと説明 |
※各社の公表資料および報道をもとに合同会社キューブリックが整理(2026年10月9日時点)。件数は「可能性」「最大」を含み、続報で変わる場合があります。
被害一覧から見える3つの傾向
8月から10月9日までの一覧を並べると、三つの共通点が見えてきます。一つ目は、委託先やクラウドを経由した「連鎖型」の被害が増えていることです。スカラコミュニケーションズやIDCFクラウドの事案のように、自社が直接攻撃されていなくても、使っているサービスが破られれば被害を受けます。えきねっとの漏洩も、JR東日本の会員データベースそのものへの侵入ではなく、外部のメール配信サービスを経由したものでした。
二つ目は、アプリや予約システムなど「会員管理の仕組み」が狙われていることです。焼肉きんぐ、セイコーマート、イエローハット、イープラスと、利用者が日常的に使うアプリやWeb予約の裏側にある管理システムが侵入口になっています。会員数の多いサービスほど、一度の侵入で数百万〜一千万件規模の被害になります。
三つ目は、攻撃の「量」と「速さ」が明らかに増していることです。統計上の不審なアクセスは前年比で約1.5倍になり、セキュリティ会社はAI悪用の可能性を指摘しています。ただし、破られた場所を一つずつ見ると、アクセス制御の不備、脆弱性の放置、認証情報の漏洩といった基本的な穴がほとんどです。この点が、後半で解説する対策の考え方につながります。
なぜ日本は狙われるのか|Qilinの発言とAIによる攻撃の加速
これだけ被害が続くと、「なぜ日本ばかり」と感じる方も多いはずです。実際、10月上旬には、2025年にアサヒグループへのサイバー攻撃で犯行声明を出したハッカー集団「Qilin(キリン)」が、日本のセキュリティ体制を名指しで批判するという出来事がありました。
犯罪集団の発言をそのまま信じる必要はありません。ただ、攻撃者が日本をどう見ているかを知ることは、守る側にとって重要な情報です。ここでは、Qilinの発言の背景と、AIが攻撃をどう変えているのかを整理し、最後に合同会社キューブリック代表・伊藤の見解をお伝えします。
ハッカー集団Qilinが「日本は世界最悪」と答えた背景
報道によると、日本の捜査当局は2026年5月、Qilinの中心メンバーとされるロシア国籍の28歳の男性を大阪で拘束し、10月2日にドイツ当局へ引き渡しました。これを受けてQilin側がJNNの取材に応じ、日本について「世界最悪のコンピュータセキュリティ体制を持つ国のひとつ」と答えています。
さらにQilinは、日本の企業や政府機関への攻撃は今後増える可能性があり、それは脅しではなく専門家としての見解だと述べたと報じられています。メンバーの拘束に対する反発という側面もあり、発言の真偽をそのまま受け取るべきではありません。しかし、攻撃者が日本を「狙いやすい国」と見ていること自体は、軽視できない事実です。
同じ報道では、セキュリティ専門家が「これまで日本語という言語の壁に守られていた部分が、AIの登場で関係なくなった」という趣旨の指摘もしています。自然な日本語のフィッシングメールをAIで簡単に作れるようになった今、言葉の壁という「見えない防御」はもう機能しないと考えるべきです。
AIが攻撃の「量」と「速さ」を押し上げている
AIを悪用した攻撃は、すでに「将来の話」ではありません。2025年11月には、Anthropicが自社の生成AIが国家支援型とみられる攻撃者に悪用され、約30組織を狙ったサイバースパイ活動に使われたと報告しました。偵察から情報の抽出まで、工程の大部分をAIが自律的に実行していたとされています。
国内でも、生成AIで作成したコードを組み合わせてランサムウェアを作ったとして19歳の会社員が逮捕された事例が、警察庁の資料で紹介されています。高度な専門知識がなくても攻撃側に回れてしまう時代になったということです。IPAの「情報セキュリティ10大脅威 2026」でも、「AIの利用をめぐるサイバーリスク」が組織向けの3位に初めて選ばれました。
一方で、AIは何でも突破できる魔法ではありません。金融庁と日本銀行が2026年5月に出した要請文では、英国のAIセキュリティ・インスティテュートの評価として、高性能なAIでも十分に防御されたシステムへの攻撃を達成できるとは言えないという内容が引用されています。つまり、AIが変えたのは主に攻撃の量と速さであり、基本を固めたシステムは今も突破されにくいということです。AI開発の安全性をめぐる議論とセキュリティ人材への影響は、下記の記事でも解説しています。
AnthropicのCEOが提言した「AI開発ペースダウン」とは?セキュリティ人材への影響を解説
伊藤の見解:被害は今後も増える。まずは自分ができることから
合同会社キューブリック代表の伊藤は、未経験からエンジニアになり、起業した現在はWordPressで運営されているサイトのセキュリティ相談なども受けています。プラグインの更新が止まったまま放置されたサイトや、管理画面のパスワードが推測しやすいサイトは、決して珍しくありません。
そのうえで伊藤は、Qilinが日本を「世界最悪のセキュリティ体制」と評したことについて、今後も被害は増える可能性が高いと見ています。攻撃者が日本を狙いやすい国と認識し、AIで攻撃のコストが下がっている以上、公表件数が自然に落ち着くとは考えにくいからです。
だからこそ、ニュースを見て不安になるだけで終わらせず、まずは自分ができることを一つずつ実行することが重要だというのが伊藤の考えです。個人ならパスワードと認証の見直し、企業なら委託先と外部公開システムの把握、エンジニアなら自分が書くコードと扱う認証情報の管理。次の章から、その具体的な内容を解説します。
個人が今すぐすべき情報漏洩・不正アクセス対策3選
個人が企業のサーバーを守ることはできません。しかし、漏洩した情報が「次の被害」につながるのを止めることは、自分の行動で十分に可能です。実際、多くの二次被害は、漏れたパスワードの使い回しや、漏洩を装ったフィッシングメールから発生しています。
ここでは、合同会社キューブリックが特に効果が大きいと考える三つの対策を紹介します。どれも今日、数十分あれば始められるものです。えきねっとや焼肉きんぐなど、今回の一覧に自分が使うサービスがあった方は、まず①と②から実行してください。
①パスワードの使い回しをやめ、パスキー・多要素認証を有効にする
最も効果が大きいのは、サービスごとに異なるパスワードを設定することです。どこか一つのサービスから漏れたIDとパスワードは、ツールを使って別のサービスへ大量に試されます。これがパスワードリスト攻撃で、2025年に検挙された不正アクセスの大半も、他人のIDとパスワードを使ったものでした。パスワード管理アプリを使えば、複雑なパスワードを覚える必要はありません。
あわせて、多要素認証やパスキーを設定できるサービスでは必ず有効にしておきましょう。パスワードが漏れても、スマートフォンでの承認や生体認証がなければログインできない状態にしておけば、被害を大きく減らせます。特にパスキーは、偽サイトでは機能しない仕組みのため、フィッシングにも強い方式です。
優先順位をつけるなら、メールアカウント、金融機関、通販サイトの順に見直すのがおすすめです。メールアカウントが乗っ取られると、他のサービスのパスワード再設定まで攻撃者に握られてしまうため、最初に守るべき場所になります。
②漏洩通知・不審なメールは公式アプリ・公式サイトから確認する
大規模な漏洩が公表されると、それに便乗したフィッシングメールやSMSが必ず出回ります。「えきねっとからのお知らせ」「補償の手続きはこちら」といった文面で偽サイトに誘導し、ID・パスワードやカード情報を入力させる手口です。今回の事案でも、漏洩したのがメールアドレスである以上、漏れたアドレスに本物そっくりのメールが届く可能性は十分にあります。
対策はシンプルで、メールやSMS内のリンクは開かず、自分でブックマークした公式サイトや公式アプリから情報を確認することです。本当に重要な連絡であれば、公式サイトのお知らせ欄にも必ず掲載されています。AIで作られた文面は日本語が自然なため、「不自然な日本語かどうか」で見抜く方法はもう通用しないと考えてください。
タイムズカーの事案のように本人確認書類が漏れた可能性がある場合は、身に覚えのない契約やクレジットカードの利用がないかを定期的に確認してください。カード明細の通知をアプリでオンにしておくと、異常に早く気づけます。
③登録サービスを棚卸しし、使っていないアカウントは削除する
タイムズカーの事案では、すでに退会済みの人の情報まで漏洩していました。つまり、一度登録したサービスは、使わなくなった後もリスクとして残り続けるということです。キャンペーンのために一度だけ登録したアプリや、何年も開いていない通販サイトのアカウントは、自分の知らないところで漏洩の対象になりえます。
そこでおすすめしたいのが、パスワード管理アプリやメールの受信履歴をもとに、自分が登録しているサービスを一覧にして棚卸しすることです。使っていないサービスは退会し、残すサービスは①の方法でパスワードと認証を見直します。登録先が少ないほど、漏洩に巻き込まれる確率は下がります。
また、アプリやサービスに登録する際は、本当に必要な情報だけを入力する習慣をつけましょう。誕生日や住所の入力が任意であれば空欄にする、ポイント目当ての登録は慎重に判断する。「渡していない情報は漏れない」というのは、個人ができる最も確実な防御です。
企業が今すべき不正アクセス対策3選
企業の対策は、個人の努力だけでは回りません。今回の一覧からわかるように、被害の多くは委託先・クラウド・外部公開システムという「自社の外側」や「境界」から始まっています。自社の社内ネットワークだけを守っていても、取引先経由で情報が漏れれば、利用者から見た責任は自社にあります。
2026年10月1日には、基幹インフラ事業者への届出・報告義務などを定めたサイバー対処能力強化法も施行されました。直接の対象外であっても、取引先として高いセキュリティ水準を求められる場面は今後確実に増えます。ここでは、規模を問わず優先すべき三つの対策を、今回の事案と結びつけて解説します。
①委託先・クラウドを含めた「サプライチェーン」を把握する
スカラコミュニケーションズやIDCFクラウドの事案が示したのは、自社のデータがどこに置かれ、誰が管理しているのかを把握していなければ、被害を受けても影響範囲すら答えられないという現実です。えきねっとの事案でも、影響したのは主要データベースではなく、メール配信用の外部サービスでした。
まず取り組むべきは、業務で使っているSaaS、クラウド、外部委託先を洗い出し、それぞれに預けている個人情報の種類と件数を一覧にすることです。そのうえで、委託先がどのようなセキュリティ対策をとっているか、事故が起きたときに何時間以内に報告が来るのかを契約や確認書で明確にしておきます。
IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの2位はサプライチェーンや委託先を狙った攻撃でした。「委託先に任せているから大丈夫」は通用しないと考え、定期的に見直す仕組みを作ることが重要です。
②外部公開システム・管理画面の脆弱性管理と多要素認証を徹底する
さくらインターネットの事案ではアクセス制御の不備、デジタル庁のGSSではVPNの脆弱性、スカラコミュニケーションズでは管理サイトへの不正ログインが侵入口になりました。共通しているのは、インターネットから到達できる「入口」が破られていることです。警察庁の集計でも、2025年のランサムウェア被害の感染経路のうち、VPN機器からの侵入が66.3%を占めていました。
対策の基本は、外部に公開している機器・サーバー・管理画面を一覧にし、脆弱性が公表されたらすぐに修正プログラムを適用する運用を作ることです。管理画面やVPNのログインには必ず多要素認証を設定し、不要な管理画面はIPアドレスで接続元を制限します。
これはWordPressなどのCMSで運営している企業サイトも同じです。IDCFクラウドの事案ではMovable Typeのクラウド版サーバーも停止しました。プラグインやテーマの更新、管理者アカウントの整理、ログイン画面の保護といった基本を怠ると、サイトそのものが攻撃の踏み台にされるおそれがあります。
③本番環境から切り離したバックアップと、初動対応の訓練を用意する
IDCFクラウドの事案では、攻撃を受けた一部ゾーンの顧客データについて、取り出しや復元が困難な見通しと公表されました。クラウド事業者に預けているから安全、という前提が崩れた事例です。ランサムウェアはバックアップまで暗号化しようとするため、同じ環境にあるバックアップは役に立たないことがあります。
そのため、本番環境やクラウドとは別の場所に、書き換えできない形でバックアップを保管することが重要です。さらに、バックアップがあるだけでなく、実際にそこから何時間で復旧できるのかを定期的に試しておきましょう。
あわせて、攻撃を受けたときに誰が何を判断するのかを事前に決めておくことも欠かせません。ネットワークの遮断、関係者への連絡、個人情報保護委員会への報告、利用者への公表まで、初動の手順を訓練しておくだけで、被害の拡大と信用の失墜を大きく抑えられます。
エンジニアが今すべきセキュリティ対策3選
エンジニアは、システムを「作る側」であると同時に、攻撃者から見れば最も価値の高い侵入口でもあります。開発環境の認証情報、本番サーバーへのアクセス権、クラウドの管理者権限。エンジニア一人の油断が、会社全体の情報漏洩につながることは、8月のGitHub認証情報の事案が示している通りです。
一方で、エンジニアはセキュリティを仕組みとして組み込める唯一の立場でもあります。ここでは、開発者・インフラ担当者を問わず、今日から意識してほしい三つの対策を紹介します。最後に、個人・企業・エンジニアの対策を一覧表で整理します。
①認証情報を守り、安全なコードを書く
まず徹底したいのは、APIキーやパスワードをソースコードやリポジトリに直接書かないことです。GitHubなどに一度でも認証情報を含むファイルをコミットすると、削除したつもりでも履歴に残ります。認証情報はシークレット管理の仕組みや環境変数で管理し、GitHubのアカウント自体にも多要素認証を設定しましょう。
次に、SQLインジェクションなどの代表的な脆弱性を生まない書き方を身につけることです。入力値と命令文を分離するプレースホルダを使う、入力値を検証する、権限のチェックを画面ではなくサーバー側で行う。どれも基本ですが、会員管理システムや予約システムへの侵入が続いている今、基本を守れるかどうかがそのまま被害の有無を分けます。
さくらインターネットの事案のように、アクセス制御のわずかな不備が大規模な漏洩につながることもあります。自分が書いた機能に「本来見られないはずのデータに、URLやIDを変えるだけでアクセスできないか」を確認する習慣をつけてください。
②ログを読み、「正常な状態」を知っておく
攻撃に気づけるかどうかは、普段のシステムがどう動いているかを知っているかで決まります。いつもはどの時間帯に、どこから、どれくらいのアクセスがあるのか。管理者ログインは誰が、どの端末から行っているのか。正常な状態を知らなければ、異常に気づくことはできません。
そのためにおすすめしたいのが、検証用の小さなLinuxサーバーを自分で立て、SSHの鍵認証などの基本設定をしたうえでログを読んでみることです。インターネットに公開されたサーバーには、世界中から不正ログインの試行が日常的に届きます。攻撃が特別な出来事ではなく日常であることを、自分の目で確かめられます。
実務では、ログを一か所に集めて保管し、短時間の大量ログイン失敗や深夜の管理者ログインなどを検知する仕組みを作ることが重要です。焼肉きんぐの事案のように、検知から漏洩確認までの時間が短いほど、被害の範囲を絞り込めます。
③AIを使った開発・運用のリスクを理解する
AIを使ったコーディングや業務の自動化は、エンジニアの生産性を大きく上げました。一方で、AIが生成したコードに脆弱性が含まれていても、そのまま本番に出てしまうリスクがあります。AIの出力は「動くコード」であっても「安全なコード」とは限りません。認証やデータベースまわりのコードは、特に人の目でレビューしてください。
また、AIエージェントやワークフロー自動化ツールにAPIキーや強い権限を渡しすぎていないかも確認が必要です。外部のWebページやメールの内容によってAIの動作を乗っ取るプロンプトインジェクションという攻撃も知られています。AIに渡す権限は必要最小限に絞り、AIが実行できる操作の範囲を明確にしておきましょう。
AIは攻撃者の道具であると同時に、守る側にとっても強力な道具です。ただし、AIの分析結果が正しいかを判断するには、ネットワークやサーバーの仕組みを理解した基礎力が欠かせません。基礎を持ったエンジニアほど、AIを安全に使いこなせるのです。
個人・企業・エンジニアがそれぞれ優先すべき対策を整理すると、以下のようになります。
| 立場 | 対策① | 対策② | 対策③ |
|---|---|---|---|
| 個人 | パスワードの使い回しをやめ、パスキー・多要素認証 | 通知は公式アプリ・公式サイトで確認 | 不要なアカウントの削除と明細確認 |
| 企業 | 委託先・クラウドの把握 | 外部公開システム・CMSの脆弱性管理と多要素認証 | 切り離したバックアップと初動訓練 |
| エンジニア | 認証情報の管理と安全なコード | ログを読み、正常な状態を知る | AI開発・運用のリスク理解 |
セキュリティエンジニア・ホワイトハッカーの重要性が高まっている理由
ここまでの対策を見て、「理屈はわかるが、実行できる人がいない」と感じた企業の方も多いのではないでしょうか。まさにそこが、日本のセキュリティの最大の課題です。やるべきことは分かっているのに、攻撃のスピードに負けない速さで実行できる人が足りていないのです。
そして、AIによって攻撃が加速するほど、この人材不足の影響は大きくなります。ここでは、守る側の人材がなぜ求められているのか、AI時代にどんな力が必要なのか、そしてセキュリティエンジニア・ホワイトハッカーの仕事内容を整理します。
守る側の人材が足りていない
多くの企業では、専任のセキュリティ担当者を置けず、情報システム担当が他の業務と兼任しています。中小企業では、社長自身がパソコンやサーバーを管理しているケースも珍しくありません。その状態で、脆弱性の情報を毎日追いかけ、すぐに修正プログラムを適用することは現実的に困難です。
一方で、今回の一覧が示すように、攻撃者は委託先や中小のサービス事業者を「踏み台」として狙い、そこから大企業や公共機関へと被害を広げています。つまり、企業の規模にかかわらず、セキュリティを理解した人材が必要な状況になっています。
この人材不足は、裏を返せば、これからセキュリティ分野を目指す人にとって大きなチャンスです。基礎から積み上げた守る側のエンジニアは、今後も長く求められ続けると合同会社キューブリックは考えています。
AIの進化に対応できる人材が求められる
防御の現場では、すでにAIが活用されています。複数のログを突き合わせて攻撃かどうかを判断する作業をAIで短縮する取り組みや、Anthropicが脆弱性を見つける能力の高いAIモデルを一部の組織に限定して提供し、防御側が先に弱点を見つけて塞ぐ取り組み(Project Glasswing)も進んでいます。
ただし、どの取り組みでも最終的な判断には人が関わります。AIが出した分析結果が正しいかを見極めるには、ネットワークやサーバーがどう動いているかという基礎技術の理解が欠かせません。AIの出力をうのみにせず「本当にそうか」を確かめられる人がいなければ、AIを導入しても防御は機能しないのです。
合同会社キューブリックは、これからのセキュリティ人材に求められるのは、AIを使いこなす力と、AIに頼らずに仕組みを理解できる基礎力の両方だと考えています。攻撃側がAIで速度を上げる以上、守る側もAIを使いこなさなければ追いつけません。しかし、基礎のない人がAIに頼れば、誤った判断をそのまま信じてしまいます。
ホワイトハッカー・セキュリティエンジニアの仕事内容
一般的に、セキュリティエンジニアは職種の名前で、セキュリティシステムの設計・構築・運用など、組織のセキュリティ業務全般を担当する人を指します。一方、ホワイトハッカーは高い技術力を持つ専門家への敬称に近い言葉で、攻撃者と同じ視点でシステムの弱点を探し、攻撃を受ける前に対策を打つ人を指します。
キャリアの流れとしては、まずインフラエンジニアや開発エンジニアとして実務経験を積み、その中で攻撃手法への理解を深めてセキュリティエンジニア、さらにホワイトハッカーと呼ばれる水準へ進むのが一般的です。いきなりなるものではなく、エンジニアとしての土台の先にある存在だと理解しておくと、学習の道筋が描きやすくなります。代表的な仕事内容は以下の通りです。
| 仕事内容 | 概要 |
|---|---|
| 脆弱性診断 | Webアプリやサーバー、ネットワーク機器に弱点がないかを調べ、修正方法を提案する |
| ペネトレーションテスト | 依頼を受けたうえで、攻撃者と同じ手法で侵入を試み、防御の穴を洗い出す |
| セキュリティ監視(SOC) | ログや通信を監視し、攻撃の兆候を検知して初動対応につなげる |
| インシデント対応・フォレンジック | 被害発生時に侵入経路や影響範囲を調べ、復旧と再発防止策を立てる |
| 委託先・クラウドのセキュリティ評価 | 取引先や利用サービスの対策状況を確認し、サプライチェーン全体のリスクを下げる |
未経験から目指す場合の学習順
未経験からでも、セキュリティエンジニアやホワイトハッカーを目指すことは可能です。ただし、プログラミングを数か月学んですぐにセキュリティの専門家になれる道はありません。合同会社キューブリック代表の伊藤も未経験からエンジニアになった一人ですが、その経験から言えるのは、遠回りに見えても基礎から順に積み上げた人ほど、後から伸びるということです。推奨する学習順は以下の通りです。
| 順番 | スキル | 今回の事案とのつながり |
|---|---|---|
| 1 | ネットワーク(TCP/IP、DNS、VPN) | VPNの脆弱性悪用、なりすましメール対策の理解に必須 |
| 2 | Linux・サーバー | 権限管理、ログ調査、ランサムウェアの横展開対策の土台 |
| 3 | プログラミング(Pythonなど) | 調査ツールの作成や、攻撃コード・AI生成コードの読解に必要 |
| 4 | Webアプリ・データベース・クラウド | 会員管理システムやクラウド経由の漏洩を理解する前提 |
| 5 | セキュリティ専門知識・攻撃手法 | 1〜4の土台があって初めて、防御設計を深く理解できる |
ポイントは、セキュリティの専門知識は最後に来るという点です。「ハッキングを学びたい」という気持ちが強いと、いきなり攻撃ツールの使い方から入りたくなります。しかし、ツールが何をしているのかを理解できないまま使っても、結果が正しいかを判断できず、現場では通用しません。特に最初のネットワークとLinuxを丁寧に固めた人は、セキュリティ分野に進んだときの理解のスピードがまったく違います。
もう一つ大切なのが、ハッキング技術は許可された環境でしか試してはいけないという点です。他人のシステムに無断でアクセスを試みる行為は、学習目的であっても不正アクセス禁止法に違反する可能性があります。自分で用意した検証環境や、CTFのような公認の演習環境で学ぶことが大前提です。そして独学では、つまずいたときに質問できる相手がいないという壁にぶつかりやすいのも事実です。現場を知る講師に質問できる環境があるかどうかで、挫折する確率は大きく変わります。
現役ホワイトハッカーと優秀なエンジニアから学べるRareTECH(レアテック)
AIの進化に対応できる守る側の人材になるには、基礎技術を深く理解し、そのうえでセキュリティの実践知識を身につける必要があります。合同会社キューブリックがその学び方を体系的に実践できる環境として推奨しているのが、株式会社varが運営するオンライン完結型のITスクールRareTECH(レアテック)です。
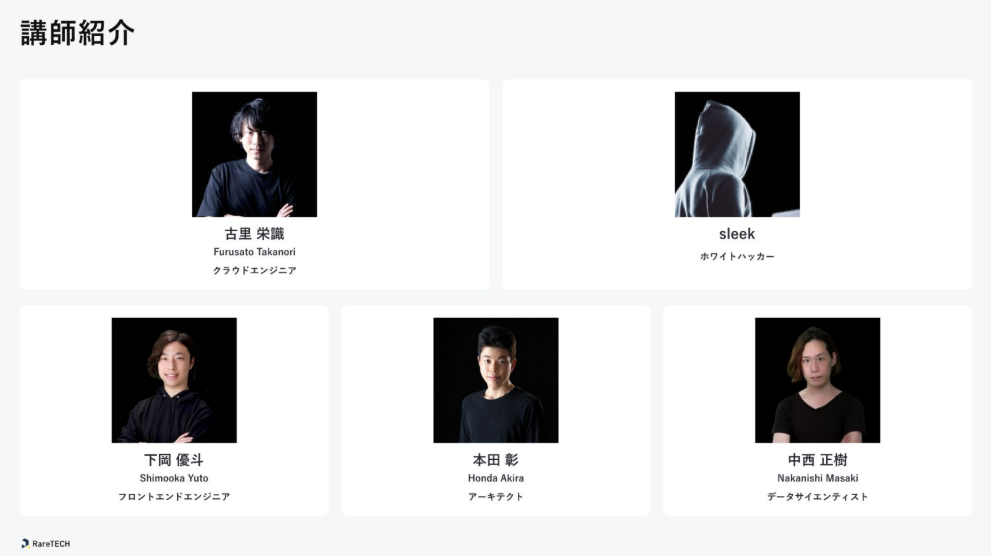
RareTECHは「希少型エンジニア」の育成に特化し、1〜2年かけて業界で通用する本質的な技術力を身につけることを重視しています。講師陣には現役のホワイトハッカーや第一線で活躍するエンジニアが在籍しており(RareTECH無料カウンセリング資料より)、前章で整理した「ネットワーク・Linuxから始めて最終的にセキュリティへ進む」学び方を、現場の講師に質問しながら実践できます。
引用元:RareTECH(レアテック)無料カウンセリング資料
RareTECHの特徴:インフラ基礎からセキュリティまで一本の道で学べる
RareTECHのカリキュラムは、学習内容を500のステップに細分化した独自の設計です。最大の特徴は、最初の約2か月で徹底的にインフラ(ネットワーク・Linux)を学ぶ点にあります。「プログラミングスクールなのに、最初はプログラムを書かない」構成は珍しく、今回の事案で侵入口になったVPNやサーバーの仕組みを理解するうえで、まさに必要な土台です。
インフラ教育への力の入れ方は外部の認定にも表れています。RareTECHはLPI-Japanのアカデミック認定校と、Linux Professional Institute日本支部のトレーニングパートナー認定の二つを受けており、両団体から認定を受けたプログラミングスクールはRareTECHが初めてとされています(2024年4月時点、RareTECH調べ)。
その後は、プログラミング、データベース、クラウド、AI/データサイエンス、セキュリティへと学習範囲が広がります。毎週のリアルタイムZoom講義(録画視聴も可能)、回数無制限の質問サポート、チームでアプリを開発するハッカソンも用意されています。AIとセキュリティの両方を、基礎から一本の道として学べることが、断片的な知識の寄せ集めになりやすい独学との大きな違いです。
他のプログラミングスクール・独学との違い
セキュリティ分野を目指す場合に、RareTECHと一般的な短期集中型スクール、独学を比べると、違いは以下のようになります。RareTECHの独自の強みは、「インフラ基礎から始まる学習順」と「現役ホワイトハッカーを含む講師陣」が一つのスクールの中で両立していることです。
| 比較項目 | RareTECH | 一般的な短期集中型スクール | 独学 |
|---|---|---|---|
| 学習期間 | 1年・2年 | 3〜6か月程度が中心 | 自由 |
| 学習のスタート地点 | ネットワーク・Linuxなどインフラ基礎 | Web開発言語から始まることが多い | 自分で設計する必要がある |
| セキュリティ分野 | 学習範囲に含まれ、講師に現役ホワイトハッカーが在籍 | コースによって異なる | 書籍・CTFなどで独力 |
| 質問できる環境 | 回数無制限 | スクールによって異なる | なし |
| 転職保証 | なし | 保証があるスクールもある | なし |
| 専門実践教育訓練給付 | 2026年10月1日から対象 | 講座によって異なる | 対象外 |
短期集中型のスクールは、3〜6か月で転職を目指す設計のため、Web開発の言語から学び始めることが多く、セキュリティに必要なネットワークやLinuxの理解は手薄になりがちです。一方で、RareTECHには転職保証がなく、学習期間も長いという点は正直にお伝えしておきます。ただ、基礎の深さがそのまま実力になるセキュリティ分野を目指すのであれば、時間をかけて積み上げる設計はむしろ理にかなっていると合同会社キューブリックは考えています。
RareTECHがおすすめな人・向かない人
RareTECHが特におすすめなのは、相次ぐ不正アクセスのニュースを見て「守る側の仕事に就きたい」と本気で考えている未経験者です。受講生の90%以上がIT未経験者からスタートしており、タイピングの基礎から始まるカリキュラムになっています。
また、すでにエンジニアとして働いていて、AI時代に通用するセキュリティの基礎を体系的に学び直したい若手エンジニアにも向いています。WordPressなどのWeb制作や運用に関わっている方が、サーバーやネットワークの理解を深めてセキュリティ対応まで担えるようになれば、市場価値は大きく上がります。
反対に、短期間での転職を最優先したい方や、学習時間を確保できる見込みがない方には向きません。週2回の夜間講義(21:00〜23:00)への参加が推奨されており、自習時間も含めると相応の時間が必要です。自分に合うかどうかは、無料カウンセリングで学習計画を相談したうえで判断するのが確実です。
【2026年10月1日〜】給付金の対象になり、費用を抑えて学べる
RareTECHを検討するうえで、これまで最大のハードルになっていたのが受講料です。1年コースが96万円、2年コースが132万円という金額は、決して気軽に払える額ではありません。
この状況を変えるのが、2026年10月1日からRareTECHの講座が専門実践教育訓練給付制度の対象講座になったことです。厚生労働省が管轄する雇用保険の制度で、条件を満たす場合は受講料の一部が給付金として支給されます。ただし、誰でも無条件で受け取れるわけではない点には注意が必要です。仕組みと実質負担額の目安を順に見ていきます。
専門実践教育訓練給付制度の仕組み
専門実践教育訓練給付金は、一括で振り込まれる制度ではなく、受講中から段階的に支給される仕組みです。まず、受講中に受講費用の50%(年間上限40万円)が6か月ごとに支給されます。
修了後1年以内に資格取得や就職などの要件を満たすと、さらに20%(年間上限16万円)が追加されます。加えて、受講前後で賃金が5%以上上昇した場合は、さらに10%(年間上限8万円)が追加されます。すべての条件を満たした場合の合計が、最大80%です。支給を受けるには、雇用保険の被保険者期間などの要件を満たし、受講開始前にハローワークで手続きをする必要があります。
給付金の積み上がりイメージ(2年コース132万円の場合)
※条件をすべて満たした場合の合計は最大80%(105.6万円)。制度概要は厚生労働省の情報をもとに合同会社キューブリックが試算。実際の支給額・条件は個人の状況により異なります。
コース別の実質負担額の目安
給付率は最大80%ですが、各給付には年間の上限額があります。そのため、コースによって実際に支給される金額の割合が変わります。2年コースは1年あたりの受講料が66万円のため各給付が年間上限の範囲に収まり、条件をすべて満たせば実質負担は26.4万円まで下がる計算です。一方、1年コースは1年間に受講料が集中するため年間上限に達し、給付割合は約67%にとどまります。
| コース | 受講料(税込・一括) | 給付額の目安(全条件を満たした場合) | 実質負担の目安 |
|---|---|---|---|
| 2年コース | 132万円 | 最大105.6万円(80%) | 26.4万円 |
| 1年コース(参考) | 96万円 | 最大64万円(年間上限が適用されるため約67%) | 32万円 |
※1年コースは、50%部分(48万円)が年間上限40万円、20%部分(19.2万円)が年間上限16万円、10%部分(9.6万円)が年間上限8万円に収まる前提で試算。対象となるコースの範囲や実際の支給額は、無料カウンセリングまたはハローワークで確認してください。
総額では1年コースの方が安く見えますが、給付金を前提にすると2年コースの方が実質負担は小さくなる可能性があります。ただし、これはあくまで全条件を満たした場合の目安です。修了後の就職や賃金上昇の条件を満たさなければ、追加分は支給されません。まずは50%部分の対象になるかどうかを確認することが出発点です。料金や分割払いの詳細、給付金が使える他のスクールとの比較は、下記の記事でも解説しています。
RareTECH(レアテック)の料金は高い?|分割払い・保証制度・卒業生プランの詳細や自己投資回収目安を解説
給付金・補助金が受けられるおすすめのプログラミングスクール5選!|最大受講料80%OFFの仕組みや特徴、条件についても解説
専門実践教育訓練給付金は、受講開始前にハローワークでの手続き(キャリアコンサルティングの受講など)が必要です。雇用保険の被保険者期間(原則3年以上、初めて受給する場合は2年以上など)の要件もあり、誰でも無条件で80%が戻ってくるわけではありません。2026年10月1日より前から受講している方は対象外になる可能性があります。申し込み前に必ず確認してください。
※本記事は執筆時点の情報です。最新情報は必ず公式サイトで確認してください(厚生労働省・ハローワーク、RareTECH公式サイト)。
よくある質問(FAQ)
最後に、今回の不正アクセス・情報漏洩のニュースを受けてよく出る質問と、セキュリティ分野を目指す方からよく出る質問をまとめました。自分の情報が漏れた場合の対応、Qilinの発言の受け止め方、ホワイトハッカーを目指す際の注意点や給付金の条件など、判断の前に確認しておきたいポイントを中心に答えています。気になる項目から読んでください。
まとめ|まずは自分ができることから。守る側を目指すなら基礎から学べる環境を
2025年の不正アクセス認知件数は7,190件で過去最多となり、2026年8月から10月9日にかけても、イエローハット、タイムズカー、焼肉きんぐ、大和証券、IDCフロンティア、そしてJR東日本のえきねっとまで、身近なサービスで被害の公表が続きました。委託先やクラウドを経由した連鎖型の被害が目立ち、AIの悪用で攻撃の量と速さが増している可能性も指摘されています。
ハッカー集団Qilinが日本を「世界最悪のセキュリティ体制の国のひとつ」と評したように、攻撃者は日本を狙いやすい国と見ています。合同会社キューブリック代表の伊藤が指摘する通り、今後も被害は増える可能性が高いからこそ、まずは自分ができることを実行することが重要です。個人はパスワードと認証の見直し、企業は委託先と外部公開システムの把握、エンジニアは認証情報とコードの管理から始めてください。
そして、AIで攻撃が加速するほど、AIと基礎技術の両方を理解したセキュリティエンジニア・ホワイトハッカーの価値は高まります。守る側を目指すなら、インフラ基礎から順に積み上げ、現役ホワイトハッカーや優秀なエンジニアに質問できる環境を選ぶことが近道です。RareTECHは2026年10月1日から専門実践教育訓練給付制度の対象講座になり、条件を満たせば費用を大きく抑えて学べる可能性があります。卒業生の転職事例を先に知りたい方は、下記の記事も参考にしてください。
RareTECH卒業生の口コミを調査|年収+120万円の実例あり!年収・前職・転職後のリアルを徹底まとめ
- 不正アクセス認知件数は2025年に7,190件で過去最多。2026年上半期のランサムウェア被害も半期として過去最多の123件
- 2026年8月〜10月9日は、イエローハット、タイムズカー、焼肉きんぐ、大和証券、IDCフロンティア、えきねっとなどで被害の公表が相次いだ
- 傾向は「委託先・クラウド経由の連鎖」「会員管理システムへの侵入」「攻撃の量と速さの増加」の3つ
- Qilinは日本を「世界最悪のセキュリティ体制の国のひとつ」と発言。伊藤は今後も被害は増える可能性が高く、まず自分ができることを実行すべきと指摘
- 個人・企業・エンジニアそれぞれに優先すべき対策3選がある
- AI時代に求められるのは、AIと基礎技術の両方を理解したセキュリティエンジニア・ホワイトハッカー
- RareTECHは現役ホワイトハッカーや優秀なエンジニアから基礎を学べ、2026年10月1日から給付金の対象。条件を満たす場合、2年コースの実質負担は26.4万円まで下がる可能性がある
専門実践教育訓練給付制度について:給付率・上限額・実質負担額は2026年10月1日時点の制度をもとにした合同会社キューブリックの試算です。支給の可否・金額は個人の雇用保険加入状況等により異なります。
この記事を書いた人
関連記事
-
 ホワイトハッカーになるには?相次ぐ情報漏洩・AIハッキングから考える未経験からの学び方を解説
-
AnthropicのCEOがAI開発の一時停止を提案?真相とAI人材の未来を解説
-
GPT‑6 Astraがすごいと話題に!|旧モデルとの違いや、プロンプトの学び方について解説
-
Claude Codeでできること8選と学べる講座|RUNTEQ Claude Codeコース
-
プログラミングスクールはやめとけ?3か月で通用しない現実と、本当に結果が出る選び方
-
Claude Code講座おすすめ3選|無料で学べる?入門・セミナー・資格の有無まで徹底比較
-
DMM生成AI CAMPは高い?安い?|料金・口コミ・評判を徹底解説【2026年最新】
-
RareTECH無料カウンセリングの内容を紹介|内容・講師・返金保証までを徹底解説


