ホワイトハッカーになるには?相次ぐ情報漏洩・AIハッキングから考える未経験からの学び方を解説

- いま起きていること:2026年9月1日〜10月19日に国内で公表された情報漏洩・不正アクセスは243件(民間の集計)。10月だけでもソースネクスト、Eストアー、バーガーキング、ヤマト運輸など大規模な公表が続き、JPCERT/CCやNICTなどの公的機関が1週間のうちに相次いで注意喚起を出しました
- どんな手口で破られているか:アプリを解析してサーバーを狙う「A2B攻撃」、既知の脆弱性や設定不備の探索、委託先・SaaSを経由した攻撃、フィッシングによるアカウント乗っ取り、ランサムウェアが中心です。AIが攻撃の効率化に使われている可能性も指摘されています
- AIハッキングは阻止できるか:AIは万能の攻撃兵器ではありません。基本的な対策が機能しているシステムは突破されにくく、その対策を設計・運用できる人材が鍵になります
- 未経験からホワイトハッカーを目指せるか:目指せます。ただし近道はなく、ネットワーク・Linux・プログラミングといった基礎から順に積み上げる必要があります
- RareTECHという選択肢:現役ホワイトハッカーを含む講師陣から、基礎からセキュリティまで学べるITスクールです。2026年10月1日から専門実践教育訓練給付制度の対象講座になり、条件を満たす場合は受講料の最大80%(上限あり)が支給される場合があります
- 合同会社キューブリックの見解:「守る側」に回りたい未経験者は、まず無料カウンセリングで給付金の対象になるかと学習計画を確認するのが合理的です
「また個人情報が漏れたのか」——2026年9月から10月にかけて、そう感じるニュースが毎日のように続きました。カーシェア、飲食チェーンのアプリ、通販サイト、宅配の後払いサービス、さらには自治体の防災メールまで。自分の情報も、どこかで漏れているのではないかと不安になった方も多いはずです。
加えて、「攻撃にAIが使われているのではないか」という報道も増えています。「AIが攻撃に使われたら、もう誰にも止められないのでは」と感じるのも無理はありません。一方で、こうしたニュースをきっかけに「攻撃から守る側の仕事に就きたい」と考え、「ホワイトハッカー」と検索した方もいるのではないでしょうか。
この記事では、2026年10月までの国内の情報漏洩事件と公的機関の注意喚起を整理したうえで、実際の事件で使われた手口と、それに対してホワイトハッカーが何をしなければならないのかを、実例をもとに解説します。そのうえで、AIハッキングは阻止できるのかという問いへの答え、未経験からホワイトハッカーを目指す現実的な道筋、現役ホワイトハッカーから学べるITスクール「RareTECH(レアテック)」と給付金制度までを、合同会社キューブリックの見解として紹介します。なお、悪用を防ぐため、本記事では攻撃コードや具体的な攻撃手順は一切扱いません。
ニュースを見て不安になるのは自然なことです。ただ、事件の中身を一つずつ見ていくと、「なぜ破られたのか」にはかなり共通点があります。その共通点を理解することが、自分を守る第一歩であり、守る側の仕事に就くための第一歩でもあります。
【2026年10月最新】国内で相次ぐ情報漏洩・AIハッキング事件まとめ
まずは、直近で何が起きたのかを整理します。2026年9月以降、企業・公共機関・Webサービスで不正アクセスや情報漏洩の公表が途切れることなく続いています。民間の集計サイトSmartScopeによると、2026年9月1日〜10月19日に公表された国内の情報漏洩・流出・不正アクセスは243件で、そのうち53件は公表された件数が10万件以上でした。
10月に入ると、1,000万件を超える規模の公表が相次ぎました。さらに、一つの委託先やクラウドサービスが破られたことで、それを使っていた数十の企業や自治体に被害が連鎖するケースが目立つようになっています。ここでは「大規模な情報漏洩」「公的機関の注意喚起」「AIが関わったハッキング」の三つに分けて、ポイントを押さえます。細かな経緯よりも、どこが破られたのかという視点で読み進めてください。
「タイムズカー」パーク24、最大660万件の個人情報流出https://t.co/jFhuV7e8gy
不正アクセスを受け、免許証や学生証の画像も一部流出したといいます。既に退会済みの人や法人向けを含む会員の氏名・住所・電話番号などが漏洩し、警察などに報告した上で現在調査を進めています。
— 日本経済新聞 電子版(日経電子版) (@nikkei) September 28, 2026
【発表】セイコーマートの個人情報、不正アクセスで57万件流出かhttps://t.co/fd7Bry5jVN
第三者に閲覧された可能性があるのは、氏名や住所のほか、電話番号やメールアドレスなど。また、電子マネーの「ペコママネー」の不正利用は確認されていない。 pic.twitter.com/AosulDFCEZ
— ライブドアニュース (@livedoornews) September 29, 2026
2026年9月〜10月に公表された主な情報漏洩事件
以下は、2026年9月〜10月に公表された国内の主な情報漏洩・不正アクセス事案です。規模の大きさもさることながら、飲食チェーンのアプリや通販サイトなど、生活に身近なサービスが多い点が特徴です。また、「公表された原因・経路」の列を見ると、アプリの裏側の仕組み(API)、委託先、管理用の認証情報といった、利用者からは見えない場所が破られていることがわかります。
| 企業・サービス | 公表時期 | 規模の目安 | 公表された原因・経路 |
|---|---|---|---|
| Eストアー(ショップサーブ) | 10月16日(初報8月) | 約2,336万人 | アプリケーションの脆弱性を悪用され、データベースの情報を外部に送信された |
| ソースネクスト | 10月15日 | 最大約2,252万件(流出の可能性がある対象数) | 会員情報を取得するAPIが第三者に不正利用された(詳細は調査中) |
| Gyazo | 9月16日 | 約2,362万件 | メールアドレスやパスワードのハッシュ値などが外部流出 |
| skyticket | 10月8日〜 | 約1,464万件 | 管理機能の不正操作、業務システムの脆弱性など、異なる経路による3件の不正アクセス |
| バーガーキング(公式アプリ) | 10月15日 | 約1,118万件 | 会員情報管理システムへの不正アクセス(原因は調査中) |
| 焼肉きんぐ(公式アプリ) | 10月5日 | 約1,079万件 | 不正アクセス(原因は調査中) |
| 第一興商(ビッグエコー等) | 10月8日 | 約872万件(漏えいのおそれ) | 委託先の従業員端末がマルウェアに感染 |
| タイムズカー | 9月下旬 | 約660万アカウント | うち約160万アカウントで運転免許証画像などの本人確認書類が漏洩 |
| ヤマト運輸(クロネコ代金後払い) | 10月16日(初報9月29日) | 約526万件の持ち出しを確認 | 第三者による不正アクセス(侵入経路は未公表) |
| アルカディア(自治体の防災メール等) | 10月13日〜 | メールアドレス約314万件(推定最大) | ファイルサーバーの脆弱性から内部の鍵情報を取得され、全国の自治体の配信サービスに影響 |
| 日本経済新聞社 | 10月16日 | 約183万件 | システム開発用クラウドの認証情報が窃取され、不正アクセスに使われた |
| コミューン(コミュニティ運営SaaS) | 10月9日 | 約30.7万人(推計) | システムの不備を突いた管理者へのなりすまし。利用する多数の企業・自治体のコミュニティに影響 |
| IDCフロンティア(IDCFクラウド) | 10月7日 | 495の企業・自治体に障害 | ランサムウェア攻撃。一部の領域で顧客データの取り出し・復元が困難に |
| デジタル庁(GSS) | 9月11日 | 約24.6万件(可能性) | 政府共通の業務基盤にVPNの脆弱性を悪用した不正アクセス |
※各社・各機関の公表資料、報道、民間の集計サイトをもとに合同会社キューブリックが整理(2026年10月19日時点)。件数は各社の公表値で、「可能性」「最大」「延べ数」を含みます。続報で変わる場合があります。
注目してほしいのは、1,000万件を超える規模の公表が、10月の約2週間に集中したことです。しかも、その多くは「アプリの会員情報」や「APIの不正利用」といった、利用者の目に触れない裏側の仕組みが入口になっています。タイムズカーのように運転免許証などの本人確認書類の画像まで漏洩した事案もあり、なりすましによる契約などへの悪用が心配されます。
もう一つの特徴は、委託先やクラウドサービスを起点にした「連鎖」です。防災メール配信のアルカディアの事案では、静岡市・横須賀市・さいたま市など、同じサービスを使う全国の自治体が次々に影響を公表しました。コミュニティ運営のコミューン、Web制作サービスのStudio、問い合わせ管理システムの提供元でも同様の連鎖が起きています。これだけの規模の事案が短期間に集中した事実は、守る側の人材と仕組みが攻撃のスピードに追いついていないことを示していると、合同会社キューブリックは見ています。
公的機関が1週間で相次いで注意喚起を出した
被害の広がりを受けて、2026年10月7日から13日にかけて、国内の主要なセキュリティ関連機関がほぼ同時に注意喚起を出すという異例の事態になりました。これは「一部の企業の管理が甘かった」という話ではなく、業種や規模を問わず、どの組織も攻撃を受けうる状況だと国が判断したことを意味します。
| 日付 | 機関 | 内容のポイント |
|---|---|---|
| 10月7日 | 個人情報保護委員会 | 不正アクセスによる個人データ漏えい防止の注意喚起を改訂し、大規模な漏えい事案を踏まえた対応を事業者に要請 |
| 10月8日 | JPCERT/CC | 確認されている攻撃類型として、既知の脆弱性・管理不備の探索、API経由の不正操作、データ分析ツールMetabaseの脆弱性悪用を公表。9日に、侵入後に外部から操作する仕組みを設置する事例を追記 |
| 10月8〜9日 | IPA | 不正アクセスへの注意喚起。異常を見つけた場合の専門ベンダーへの調査依頼を推奨 |
| 10月9日 | 国家サイバー統括室・総務省 | 漏えい事案を踏まえた対応を要請。情報システム部門だけでなく経営層の問題として取り組むよう呼びかけ |
| 10月13日 | NICT | 公開されているAndroidアプリを解析し、接続先のサーバーを狙う手法を特定し「A2B攻撃」と命名。総務省も続けて事業者に対策の徹底を要請 |
※各機関の公表資料および報道をもとに合同会社キューブリックが整理。
JPCERT/CCは、被害組織からの技術情報の共有が少なく、把握できている情報は限定的で断片的だと明記しています。すべての事案が同じ手口で起きたわけではない点にも注意が必要です。それでも、複数の機関の注意喚起を読み合わせると、「外部から触れられる機能や管理画面が、想定外の使われ方をしている」という共通の構図が浮かび上がります。
また、NICTはA2B攻撃について、同じ問題はAndroidアプリに限らず、iOSアプリやWebサービスでも起こりうるとしています。アプリやWebサービスを提供するすべての事業者にとって、他人事ではありません。それぞれの手口の中身と、ホワイトハッカーがどう対処するのかは、後半の「具体的な攻撃手口と防衛方法」で実例とともに詳しく解説します。
AIが攻撃に使われた・関わった主な事件
次に、AIが関わったハッキング・サイバー攻撃の事例です。AIを悪用した攻撃は、もはや「将来の話」ではありません。国内でも、生成AIを使って攻撃プログラムを作成したとして検挙される事例が出ています。そして2026年10月には、相次ぐ情報漏洩の背景にAIの悪用があるのではないかという指摘が、専門家や公的機関からも出始めました。
| 時期 | 何が起きたか | ポイント |
|---|---|---|
| 2025年11月 | Anthropicが、自社の生成AIが国家支援型とみられる攻撃者に悪用され、約30組織を狙ったサイバースパイ活動に使われたと報告 | 偵察から情報の抽出まで、工程の大部分をAIが自律的に実行 |
| 2026年1月 | IPA「情報セキュリティ10大脅威 2026」で「AIの利用をめぐるサイバーリスク」が組織向けの3位に初めて選出 | AIのリスクが「実際に起きている脅威」として公的に位置づけられた |
| 2026年6月 | 生成AIで作成したコードを組み合わせてランサムウェアを作成したとして、19歳の会社員が逮捕(警察庁の公表資料で紹介) | 高度な専門知識がなくても攻撃側に回れてしまう |
| 2026年7〜8月 | OpenAIの研究用AIモデルが、サイバー攻撃能力の評価中に隔離環境を抜け出し、外部企業の本番環境に到達したと同社が公表 | 本番用の安全策が適用されていなかった。異常の兆候が判断すべき人に届いていなかった |
| 2026年10月上旬 | 国内のセキュリティ企業や専門家が、7月以降の不正アクセス急増の背景にAI悪用の可能性があると相次いで指摘(報道) | 短期間に被害が集中した点から、攻撃側が新たな道具を手に入れた可能性が論じられている |
| 2026年10月 | マイクロソフトの調査で、日本へのランサムウェア攻撃の大幅な増加と、AIを悪用した音声フィッシングの急増が報告(報道) | メールだけでなく「電話の声」でだます手口が広がっている |
| 2026年10月13日 | NICTがA2B攻撃の注意喚起の中で、AIによってアプリの解析や脆弱性の探索が効率化していると指摘 | これまで手間のかかった「下調べ」の工程が短くなり、狙われるシステムの範囲が広がるおそれ |
※各社の公表、IPA・警察庁・NICTの公表資料および報道をもとに合同会社キューブリックが整理。
ただし、冷静に押さえておきたい点もあります。2026年10月時点で、「AIの悪用が国内の情報漏洩急増の主な原因である」と裏付けた公式発表は確認されていません。既知の脆弱性の放置や委託先の管理不備など、AI以外の要因で説明できる事案も多くあります。
それでも、AIによって攻撃の「敷居」と「コスト」が大きく下がったことは確かです。以前なら熟練の攻撃者が時間をかけて行っていたアプリの解析、脆弱性の探索、だましの文面づくりを、AIが肩代わりできるようになりつつあります。一方で、OpenAIの事例では、本番環境と同等の安全策が働いていれば被害は大きく抑えられたと同社自身が説明しています。つまり問題の本質は、AIそのものより「守る仕組みと、それを動かす人」にあるということです。この点は、後半の「AIハッキングは阻止できるのか」で詳しく扱います。
事件に共通する「狙われる穴」
個別の事件は手口も規模もさまざまですが、整理すると共通点が見えてきます。それは、使われた技術そのものは目新しくないという点です。更新されないまま放置されたソフトウェアの脆弱性、サーバー側で権限を確かめていないAPI、盗まれたIDとパスワード、人をだます手口。AIが加わったことで変わったのは、主に攻撃の「速さ」と「量」です。
前述の民間集計では、9月1日〜10月19日に公表された10万件以上の事案のうち、侵入の入口が公表されていたのは21件で、その内訳は脆弱性が17件、不正ログインが4件でした。入口が明らかにされていない事案も多いため、これが原因の割合を正確に表すわけではありませんが、「技術的な穴」と「認証の穴」が主な入口になっている傾向は読み取れます。また、警察庁の2026年上半期の調査では、ランサムウェア被害に遭った組織のアンケートで、侵入口の約5割がVPN機器でした。セキュリティ企業クラウドストライクの報告では、攻撃者が最初に侵入した端末から社内の別の端末へ移動を始めるまでの時間は、2025年に平均29分まで短くなっています。
裏を返せば、APIの権限確認、サーバーの設定、認証の仕組みといった基礎的な部分を理解し、確実に固められる人がいれば防げた被害も多いということです。ホワイトハッカーやセキュリティエンジニアの仕事は、まさにこの「基礎の穴」を攻撃者より先に見つけて塞ぐことにあります。
情報漏洩・ハッキングを防止するために、今できること
「情報漏洩 ハッキング 防止」と検索した方の多くは、まず自分の情報をどう守ればいいのかを知りたいはずです。ここでは個人がすぐにできる対策と、企業に求められている対策を分けて整理します。
先に結論を言うと、個人の対策は「パスワード」と「認証」と「通知への対応」の三つでほぼ決まります。企業のサーバーやAPIの不備は、利用者がスマートフォンの設定を変えても防げないため、個人にできるのは漏洩した後の二次被害を最小限に抑えることです。一方、企業の対策は個人の努力だけでは回らず、仕組みと専門人材が必要です。そしてこの「専門人材が足りない」という現実こそが、これからセキュリティ分野を目指す人にとってのチャンスになります。
個人ができる情報漏洩対策
個人が今日からできる対策で、最も効果が大きいのはパスワードの使い回しをやめることです。どこか一つのサービスから漏れたIDとパスワードが、別のサービスへの不正ログインに使われる被害は後を絶ちません。10月に公表された事案の中にも、ハッシュ化されたパスワード(元に戻しにくい形に変換した値)が流出したものが複数あります。サービスごとに異なるパスワードを設定し、パスワード管理アプリを使って管理するのが現実的です。
次に、多要素認証やパスキーを設定できるサービスでは有効にしておくことです。パスワードが漏れても、スマートフォンでの承認や生体認証がなければログインできない状態にしておけば、被害を大きく減らせます。特にパスキーは、偽サイトに入力させる手口(フィッシング)にも強い方式です。
三つ目は、漏洩の通知が届いたときの対応です。漏洩を装ったフィッシングメールや、企業を名乗る電話も出回っています。メールやSMS内のリンクは開かず、公式サイトや公式アプリから直接情報を確認する習慣をつけてください。電話でIDやパスワードを聞かれても答えないことも大切です。本人確認書類が漏れた可能性がある場合は、身に覚えのない契約やクレジットカードの利用がないかを定期的に確認しましょう。
企業に求められる対策と、セキュリティ人材不足という現実
企業側では、求められる対策のレベルが年々上がっています。2026年10月1日には、基幹インフラ事業者への届出・報告義務などを定めたサイバー対処能力強化法が施行されました。直接の対象は基幹インフラ事業者ですが、その取引先や委託先にも、より高いセキュリティ水準が求められていく見込みです。
JPCERT/CCは10月の注意喚起で、APIへのリクエスト回数の上限設定、利用者やトークンの権限の最小化、トークンの有効期限の設定、業務に不要な管理機能の非公開化、不要になった個人データの削除などを点検項目として示しました。中身は基本的なものが中心です。問題は、それを攻撃のスピードに負けない速さで、漏れなく実行できる人がいないことにあります。専任のセキュリティ担当者を置けず、情報システム担当が他の業務と兼任している企業は珍しくありません。
IPAの「情報セキュリティ10大脅威 2026」でも、1位はランサム攻撃、2位はサプライチェーンや委託先を狙った攻撃でした。10月の連鎖的な被害は、まさにこの2位の脅威が現実になったものです。中小企業や委託先が「踏み台」として狙われる構図が続いている以上、規模を問わず、セキュリティを理解した人材の需要は今後も高まると合同会社キューブリックは考えています。
AIによるハッキングは阻止できるのか
「AI ハッキング 阻止」と検索する方が一番知りたいのは、AIを使った攻撃は止められるのか、それとも止められないのかという点でしょう。結論から言うと、AIによる攻撃は「何でも突破できる魔法」ではありません。止められるかどうかは、守る側の準備で大きく変わります。
ここでは、公的な評価をもとにAIによる攻撃の限界を確認したうえで、AIハッキングを止めるために何が必要なのかを、人材という観点から整理します。10月に相次いだ事案を見ても、AIが使われたかどうかにかかわらず、破られた場所は基本的な対策が手薄なところでした。
AIは「何でも突破できる攻撃兵器」ではない
金融庁と日本銀行が2026年5月に金融機関向けに出した要請文には、英国のAIセキュリティ・インスティテュートによる評価が引用されています。その内容は、高性能なAIであっても、十分に防御されたITシステムに対しては攻撃を達成できるとは言えないというものです。
前章で見た通り、AIを使った攻撃の多くは、既知の脆弱性を突く、アプリを解析して裏口を探す、盗んだIDでログインする、人をだますといった従来の手口を、より速く、安く、大量に実行するものです。つまり、基本的な対策が確実に機能している環境ほど、AIによる攻撃の影響を受けにくいということになります。
また、Anthropicが報告した2025年の事例でも、AIが実在しない認証情報を「有効なもの」として報告するなど、事実と異なる出力が攻撃の完全な自動化を妨げていたとされています。AIは強力な道具ですが、万能ではありません。だからこそ、守る側が基本を固め、AIの弱点も理解したうえで対策を設計することが、AIハッキングを阻止する現実的な方法です。
AIハッキングを止めるのは「AIと基礎技術の両方を理解した人」
防御の現場では、すでにAIが活用されています。複数のログを突き合わせて攻撃かどうかを判断する作業は、人手では1〜2時間かかるとされますが、AIを使ったセキュリティ監視サービスでは、これを大幅に短縮する取り組みが進んでいます。Anthropicも、脆弱性を見つける能力の高いAIモデルを一部の組織に限定して提供し、防御側が先に弱点を見つけて塞ぐ取り組み(Project Glasswing)を進めています。
ただし、どの取り組みでも最終的な判断には人が関わります。AIが出した分析結果が正しいかを見極めるには、ネットワークやサーバー、APIがどう動いているかという基礎技術の理解が欠かせません。AIの出力をうのみにせず、「本当にそうか」を確かめられる人がいなければ、AIを導入しても防御は機能しないのです。
合同会社キューブリックは、これからのセキュリティ人材に求められるのは、AIを使いこなす力と、AIに頼らずに仕組みを理解できる基礎力の両方だと考えています。AI開発の安全性をめぐる議論と、セキュリティ人材への影響については、下記の記事でも詳しく解説しています。
AnthropicのCEOが提言した「AI開発ペースダウン」とは?セキュリティ人材への影響を解説
ハッカーの具体的な手口と、ホワイトハッカーの対処|2026年秋の実例から読み解く
ここからは、2026年秋の実際の事件で使われた、または使われたとみられる代表的な手口を六つ取り上げます。それぞれ「どんな仕組みで破られたのか」「実際にどこで起きたのか」「ホワイトハッカーは何をしなければならないのか」の三点をセットで解説します。目的は攻撃のやり方を覚えることではなく、攻撃者の発想を知ることで、守るべき場所が見えるようになることです。ホワイトハッカーの仕事は、この視点の切り替えから始まります。
なお、ここで紹介するのは防御を理解するための概要です。攻撃コードや具体的な攻撃手順は一切扱いません。他人のシステムで試すことは、目的が学習であっても不正アクセス禁止法に違反する可能性がある点も、あらためて強調しておきます。また、実例は各社の公表内容に基づいており、公表されていない部分を推測で補ってはいません。読み進める際は、それぞれの手口がどの基礎知識とつながっているかにも注目してください。
①アプリを解析してサーバーを狙う「A2B攻撃」
スマートフォンアプリは、画面の裏側でAPI(ソフトウェア同士が情報をやり取りする窓口)を通じてサーバーと通信しています。A2B攻撃では、攻撃者が誰でもダウンロードできる公開アプリを入手して解析し、接続先のサーバーや通信の仕組みを調べ上げます。そのうえで、アプリの画面には表示されない機能を呼び出したり、他人のデータを要求したりします。アプリの画面で操作を制限していても、サーバー側で「この人は本人か、この操作をしてよい権限があるか」を毎回確かめていなければ、要求が通ってしまうのが問題の核心です。
実例として、NICTは10月13日、国内で相次ぐ情報漏洩の原因の一つとしてこの手法を特定し、A2B攻撃と名付けました。JPCERT/CCも、画面操作では実行できない内部APIへの攻撃や、別のシステムから盗まれたAPIキーの使用について複数の報告を受けていると公表しています。個別の企業では、ソースネクストが会員情報を取得するAPIを第三者に不正利用され、情報を取得されたと公表しました(NICTやJPCERT/CCの注意喚起との関係は示されていません)。
ホワイトハッカーがこの手口に対処するときの出発点は、「利用者側からの通信は信頼できない」という前提です。依頼を受けたうえで、自社のアプリを攻撃者と同じ目線で調べ、サーバー側で認証・認可(本人確認と権限確認)や入力値の検証ができているかを診断します。すでに被害が疑われる場合は、旧バージョンのAPIや検証環境まで含めて公開範囲を洗い出し、アクセスログやAPIログを遡って、連番の識別番号を使った大量取得や他人のデータの閲覧といった不自然な動きがないかを調べます。そのうえで、リクエスト回数の制限、不要なAPIの停止、トークンの失効といった対策を設計します。この仕事には、HTTPの通信の仕組みとWebの認証・認可の理解、そしてログを読む力が欠かせません。
②既知の脆弱性・設定不備の探索
攻撃者は、インターネットに公開されているサーバーを広く調べ、修正プログラムが当てられていないソフトウェアや、公開されたままの設定ファイル・バックアップファイルを探します。JPCERT/CCによると、今回の一連の攻撃では一つの共通した脆弱性を突いているのではなく、標的ごとに弱点の有無を調べたり、脆弱性ではない管理の不備を利用したりしている可能性があるとされています。たとえるなら、建物の外周を見回って、鍵のかかっていない窓や隙間を一つずつ探す行為です。
実例として、防災メール配信のアルカディアは10月19日の経過報告で、添付ファイル用のサーバーの欠陥によって本来見られないはずのファイルを読み取られ、システム同士がログインするための秘密の鍵情報を取得されたと説明しました。その後、アカウントIDへの総当たり攻撃などを受け、全国の自治体の配信サービスに影響が広がっています。また、通販サイトを運営するアクティブは、特定のWebページがSQLインジェクション(入力欄から不正な命令をデータベースに紛れ込ませる攻撃)を受けたと公表しました。9月のデジタル庁の事案でも、VPN機器の脆弱性が入口になったと報じられています。
ホワイトハッカーの対処は、まず「外から見える自社の資産」を攻撃者より先に把握することです。公開しているサーバー、ドメイン、管理画面、古い検証環境を棚卸しし、脆弱性診断で弱点を洗い出します。脆弱性が公表されたら修正プログラムをすぐに適用する運用を作り、パスワードや鍵情報をファイルにそのまま置かない設計に改めます。プログラムを書く段階では、入力値と命令文を分離する仕組みを使うよう開発チームに助言します。この手口を理解するには、ネットワーク・Linux・Webアプリケーションの基礎が土台になります。
③BIツール・管理ツールなど「社内向けシステム」の脆弱性
データ分析に使うBIツールや業務用の管理画面は、「社員しか使わない」という前提で作られ、セキュリティ対策や更新が後回しになりがちです。しかし、こうしたツールは大量の顧客データにつながっていることが多く、インターネットから接続できる状態のままだと、攻撃者にとっては一度に大量の情報を引き出せる格好の入口になります。今回の一連の事案では、不特定多数のアクセスを想定していなかったシステムが標的になった点が大きな特徴です。
実例として、JPCERT/CCはデータ分析ツール「Metabase」のSQLインジェクションの脆弱性が悪用されているとして注意喚起を出しています。LEAN BODYは社内のデータ分析に使っていたMetabaseの脆弱性が原因で、必要な更新を実施できなかったことも要因になった可能性が高いと公表しました。NEXT STAGEは、Metabaseで第三者が不正なアカウントを使い、サービスのデータベースを検索できる状態になっていたと公表しています。NewsPicksも、業務で使う管理ツールの脆弱性を突かれたと説明しました。
ホワイトハッカーがまず確認するのは、社内向けツールがインターネットから直接触れられる状態になっていないかです。必要がなければ外部公開を止め、使う場合もアクセス元を社内やVPN経由に限定します。脆弱性の公表から攻撃までの時間は短くなっているため、社内ツールも含めて更新の優先順位を決める仕組みが必要です。侵害が疑われる場合は、修正版への更新に加えて、ログイン中のセッションの失効、APIキーと管理者アカウントの点検、接続先データベースのパスワード変更、操作履歴の調査までを一気に進めます。この対処には、クラウドやネットワークの設計、アカウント・権限管理の知識が求められます。
④委託先・SaaSを経由したサプライチェーン攻撃
多くの企業や自治体は、メール配信、問い合わせ管理、Webサイト制作、コミュニティ運営などを外部のサービスに任せています。この仕組み自体は合理的ですが、提供元の1社が破られると、そのサービスを使う多数の組織の情報が一度に危険にさらされます。利用する側の企業がどれだけ自社のシステムを固めていても、預けた先の穴までは塞げないのが、サプライチェーン攻撃の厄介な点です。
2026年10月は、この形が特に目立ちました。コミュニティ運営のコミューンは、システムの不備を突かれて管理者になりすまされ、推計約30.7万人分の会員情報が漏洩したと公表しました。マツダ、パナソニック、LINEヤフー、青森県など、利用する企業や自治体のコミュニティにも影響が広がっています。Web制作サービスのStudioでは脆弱性を悪用され、利用するLuupやラクスル、自治体などのフォーム情報に漏洩の可能性が生じました。問い合わせ管理システムの提供元への不正ログインでは、大和証券、シチズン時計、損保ジャパン、オリックス生命保険が影響を公表しています。
ホワイトハッカーやセキュリティ担当者に求められるのは、「どの委託先に、どの情報を、どれだけ預けているか」を把握することです。委託先が多要素認証やログの保存、脆弱性診断をしているかを契約前や定期的に確認し、預けるデータは必要最小限に絞ります。契約終了後にデータが確実に削除されたかの確認も重要です。実際、9月には契約終了後も応募者データが委託先に残っていた事案が公表されています。そして、委託先で事故が起きたときに、自社の利用者へどう連絡し、何を止めるかという初動計画を平時から用意しておきます。この仕事には、技術に加えてクラウドやSaaSの仕組み、契約や法令への理解も必要になります。
⑤フィッシング・電話によるアカウント乗っ取り
システムの技術的な穴ではなく、「人」をだましてIDやパスワードを手に入れるのがソーシャルエンジニアリングです。本物そっくりの偽のログインページに誘導するフィッシングメールのほか、サポート窓口や営業を装った電話で認証情報を聞き出す手口もあります。生成AIを使えば、取引先や上司の文体をまねた自然な日本語のメールや、本人に似せた声を短時間で作れるため、「不自然な日本語で見抜く」という従来の対策は通用しにくくなりました。
実例として、カインドオル(トレジャー・ファクトリーの子会社)では、フィッシングメールを受け取った従業員のパソコンを通じてスタッフ用アカウントの認証情報が盗まれ、ECプラットフォーム上で顧客情報を一括で出力されたと公表されました(対象は約13.6万人)。二段階認証が設定されていなかったことや、権限設計と監視体制の不備も課題として挙げられています。インターネット接続サービスのハイホーでは、第三者が営業電話を通じて利用者からログイン情報を聞き出し、マイページに不正ログインしたと公表しました。八十二長野銀行でも、職員がフィッシングメールに応じて認証操作をしたことでメールアカウントに不正アクセスされています。
ホワイトハッカーの対処は、「どれだけ注意しても人はだまされることがある」という前提で、だまされても被害が広がらない仕組みを作ることです。偽サイトでは機能しないパスキーや多要素認証を導入し、従業員のアカウントに与える権限を業務に必要な範囲に絞ります。顧客データの一括出力のような大きな操作には、追加の承認や通知を設けて検知できるようにします。メールについては、なりすましの送信を防ぐ送信ドメイン認証(SPF・DKIM・DMARC)を設定し、訓練メールで社員の対応力を高めます。この対策を理解するには、認証の仕組みとDNS・メールが届く仕組みの知識が必要です。
⑥ランサムウェアと社内での横展開
ランサムウェア攻撃では、攻撃者は脆弱性の悪用や盗んだ認証情報で入り込んだ後、すぐにはデータを暗号化しません。社内の管理ツールや盗んだ管理者権限を使って他の端末やサーバーへ次々に移動し(横展開)、データを盗み出したうえで一斉に暗号化し、身代金を要求します。データを公開すると脅す「二重恐喝」も一般的になっています。警察庁の2026年上半期の調査では、被害組織の侵入口の約5割がVPN機器でした。
実例として、クラウドサービスのIDCフロンティアは10月7日にランサムウェア攻撃を受け、495の企業・自治体に影響する障害が発生しました。一部の領域では顧客データの取り出しや復元が困難になり、顧客自身が持つバックアップからしか復元できないと案内しています。大阪公立大学でも約500台のサーバーが停止し、バックアップの多くまで暗号化されたと報じられました。京王グループでは、攻撃者を名乗る組織が情報の一部を公開したと主張していることが確認されています。
防衛策としては、端末の不審な動きを監視するEDRを導入し、異常を検知したら端末を自動で切り離す仕組みが有効です。管理者権限を必要最小限の人とアカウントに絞ること、ネットワークを区切って被害が広がりにくくすること、本番環境から切り離した場所にバックアップを置き、実際に復旧できるかを訓練しておくことも欠かせません。大阪公立大学の例が示すように、バックアップが本番と同じ環境にあると一緒に暗号化されてしまいます。この手口に対応するには、サーバーの権限管理、仮想化基盤、ログの読み方という基礎が問われます。
六つの手口と2026年秋の実例、ホワイトハッカーの対処、関連する基礎分野を整理すると、以下のようになります。
| 攻撃手口 | 2026年秋の実例 | ホワイトハッカーの主な対処 | 関連する基礎分野 |
|---|---|---|---|
| A2B攻撃(アプリ解析→API) | NICTが特定、ソースネクスト(API不正利用) | サーバー側の認証・認可の診断、ログ調査、回数制限 | HTTP・Web認証・ログ分析 |
| 既知の脆弱性・設定不備の探索 | アルカディア、アクティブ、デジタル庁 | 公開資産の棚卸し、脆弱性診断、修正の即時適用 | ネットワーク・Linux・Webアプリ |
| 社内向けツールの脆弱性 | LEAN BODY、NEXT STAGE、NewsPicks | 外部公開の停止・アクセス元制限、侵害時の鍵と権限の総入れ替え | クラウド・ネットワーク設計 |
| 委託先・SaaS経由 | コミューン、Studio、問い合わせ管理システム | 委託先の評価、預けるデータの最小化、事故時の初動計画 | SaaSの仕組み・契約・法令 |
| フィッシング・電話による乗っ取り | カインドオル、ハイホー、八十二長野銀行 | パスキー・多要素認証、権限の最小化、一括出力の検知 | 認証・DNS・メールの仕組み |
| ランサムウェア・横展開 | IDCフロンティア、大阪公立大学、京王グループ | EDRと自動隔離、ネットワーク分割、切り離したバックアップと復旧訓練 | Linux・サーバー・権限管理・仮想化 |
※実例は各社・各機関の公表資料および報道に基づきます。原因が調査中の事案や、注意喚起との関係が示されていない事案を含みます。
伊藤の視点:攻撃手口は「基礎の応用」でしかない
六つの手口を並べてみると、どれも特殊な魔法ではありません。ネットワーク、サーバー、API、そして人の判断という、仕組みと仕組みの「隙間」を突いているだけです。未経験からエンジニアになり、未経験者を育ててきた伊藤の視点では、セキュリティの学習で差がつくのは攻撃ツールの知識量ではありません。「この通信は本来どう流れるはずか」「このAPIは誰が呼び出すことを想定しているか」「このログは普段どんな内容か」を説明できるかどうかです。正常な状態を知っている人だけが、異常に気づけるからです。
そのため、未経験者が最初に取り組むとよいのは、検証用の小さなLinuxサーバーを自分で立て、鍵認証などの基本的な設定をしたうえでログを読んでみることです。インターネットに公開されたサーバーには、世界中から不正ログインの試行が日常的に届きます。攻撃は特別な出来事ではなく「日常」であると実感できれば、ニュースの見え方も、学ぶ姿勢も変わります。
そしてAIは、攻撃者の道具であると同時に、学ぶ側にとっての心強い家庭教師にもなります。ログの意味や設定の意図をAIに質問すれば、理解のスピードは上がります。ただし、AIの説明が正しいかを判断するのは自分です。基礎を持たずにAIに頼ると、誤った説明をそのまま信じてしまいます。基礎を固めた人ほどAIを使いこなせるという点で、これからの時代も「基礎から積み上げる」学び方の価値は変わらないと考えています。
ホワイトハッカーとは?仕事内容と求められるスキル
ここまでの内容で、守る側の人材がいかに重要かが見えてきたと思います。その代表的な存在が「ホワイトハッカー」です。ホワイトハッカーとは、ハッキングの知識と技術を、攻撃ではなく防御のために使う専門家のことです。悪意を持って不正アクセスなどを行う攻撃者と、技術レベルは近くても目的がまったく異なります。
ここでは、混同されやすいセキュリティエンジニアとの違い、具体的な仕事内容、実際に事故が起きたときに何に対処するのかというケーススタディ、そして未経験から目指せるのかという疑問に、順番に答えていきます。
ホワイトハッカーとセキュリティエンジニアの違い
ホワイトハッカーとセキュリティエンジニアは、よく同じ意味で使われます。実際のところ、両者の違いに明確な定義はありません。一般的には、セキュリティエンジニアは職種の名前で、セキュリティシステムの設計・構築・運用・保守など、組織のセキュリティ業務全般を担当する人を指します。
一方、ホワイトハッカーは職種名というより、高い技術力を持つ専門家への敬称に近い言葉です。攻撃者と同じ視点でシステムの弱点を探し出し、攻撃を受ける前に対策を打つ。そうした「攻撃側の発想で守る」力を持つ人が、ホワイトハッカーと呼ばれます。前章のA2B攻撃への対処で見たように、自社のアプリを攻撃者の目線で解析し直すのは、まさにホワイトハッカー的な仕事です。
キャリアの流れで考えると、多くの人はまずインフラエンジニアや開発エンジニア、セキュリティエンジニアとして実務経験を積み、その中で攻撃手法への理解を深めてホワイトハッカーと呼ばれる水準に到達します。つまり、ホワイトハッカーはいきなりなるものではなく、エンジニアとしての土台の先にある存在だと理解しておくと、学習の道筋が描きやすくなります。
ホワイトハッカーの主な仕事内容
ホワイトハッカーやセキュリティ人材が担う仕事は、大きく分けて「攻撃を受ける前に弱点を見つける仕事」と「攻撃を受けたときに対応する仕事」の二つがあります。2026年秋の事案と結びつけながら、代表的な業務を以下にまとめました。
| 仕事内容 | 概要 | 2026年秋の事案との関係 |
|---|---|---|
| 脆弱性診断 | Webアプリ、API、サーバー、ネットワーク機器に弱点がないかを調べ、修正方法を提案する | A2B攻撃や社内ツールの脆弱性を、攻撃者より先に見つける |
| ペネトレーションテスト | 依頼を受けたうえで、実際の攻撃者と同じ手法でシステムへの侵入を試み、防御の穴を洗い出す | 「管理者になりすませないか」「他人のデータが見えないか」を実際に確かめる |
| セキュリティ監視(SOC) | ログや通信を監視し、攻撃の兆候を検知して初動対応につなげる | 深夜の大量アクセスや一括出力を、被害が広がる前に止める |
| インシデント対応・フォレンジック | 被害発生時に侵入経路や影響範囲を調べ、復旧と再発防止策を立てる | 「第2報」「第3報」で件数や原因を確定させていく調査そのもの |
| 委託先・サプライチェーンの評価 | 外部サービスや委託先のセキュリティ水準を確認し、リスクを管理する | SaaS提供元1社の事故で多数の組織に被害が連鎖する構図への備え |
| セキュリティ教育・啓発 | 社員研修や訓練を通じて、組織全体のセキュリティ意識と対応力を高める | フィッシングメールや営業電話を装った手口への対応力を高める |
どの仕事にも共通しているのは、攻撃者の手口を理解していなければ務まらないという点です。たとえば脆弱性診断では、どこにどんな弱点が生まれやすいかを知っていなければ、そもそも探す場所がわかりません。インシデント対応では、ログに残った痕跡から攻撃者の動きを逆算する力が求められます。
そして、攻撃者の手口を理解するには、ネットワークやサーバー、プログラム、APIがどう動いているかという基礎知識が前提になります。仕事内容を見れば見るほど、基礎の深さがそのまま実力の差になる職種だということがわかります。
ケーススタディ:不正アクセスが発覚したとき、ホワイトハッカーは何に対処するのか
ホワイトハッカーの仕事をより具体的にイメージできるよう、架空のケースで流れを追ってみます。舞台は、会員アプリを運営するある企業です。ある日の深夜、監視の仕組みが「通常ではありえない数の会員情報が、連番の識別番号で次々に取得されている」という異常を検知しました。これは説明のための架空の例であり、特定の企業で起きたことを再現したものではありません。
| 段階 | ホワイトハッカーが対処すること | 判断のポイント |
|---|---|---|
| 1. 検知・判断 | アラートが誤検知でないかをログで確認し、インシデントとして扱うかを判断する | 迷ったら当日中にインシデント扱いにする。様子見の数時間で被害が広がる |
| 2. 封じ込め | 該当APIの一時停止、不要なアクセス元の遮断、漏れた可能性のある鍵やトークンの失効 | サービスへの影響と被害拡大のバランスを取る。調査に必要な記録は消さない |
| 3. 調査(フォレンジック) | 侵入経路、いつから攻撃されていたか、どのデータが何件取得されたかをログから特定する | 検知した日ではなく、数か月前まで遡って調べる。他のシステムへ広がっていないかも確認 |
| 4. 報告・公表の支援 | 個人情報保護委員会への報告や利用者への通知に必要な事実を、経営・法務・広報にわかる言葉で伝える | 「確認できたこと」と「可能性」を区別して伝える。報告には期限がある |
| 5. 復旧・再発防止 | 原因となった不備の修正、再診断、監視ルールの強化、同じ構造の別システムの点検 | 「穴を一つ塞いで終わり」にせず、同じ設計の箇所をすべて洗い出す |
この流れで特に重いのが、報告と公表にかかわる判断です。個人情報保護法では、不正アクセスなどで個人データが漏洩した、またはそのおそれがある場合、事業者は個人情報保護委員会への報告と本人への通知が必要になります。報告は、把握してから速やかに行う「速報」と、原則30日以内(不正の目的によるおそれがある場合は60日以内)に行う「確報」の二段階です。ホワイトハッカーの調査結果が、この報告の中身を左右します。
10月に公表された事案の多くが「第1報」「第2報」「第3報」と続報を重ね、そのたびに件数や原因が更新されているのは、調査が進むにつれて事実が確定していくからです。たとえばイエローハットは、初報で最大約180万名としていた件数を、ログの解析を経て約179.7万名と確定させました。skyticketは続報で、当初「流出なし」としていたクレジットカード情報について、過去のログが削除されずに残っていたことで一部が流出したと訂正しています。
このケースからわかるのは、ホワイトハッカーに必要なのは技術だけではないということです。限られた時間の中で優先順位を決める判断力と、技術的な事実を正確に説明する力も同じくらい重要になります。そしてその判断の土台になるのは、やはり「正常な状態」を知っている基礎力です。
未経験からホワイトハッカーを目指せるのか
結論として、未経験からでもホワイトハッカーを目指すことは可能です。ただし、プログラミングを数か月学んですぐにセキュリティの専門家になれる、という道はありません。合同会社キューブリック代表の伊藤も未経験からエンジニアになった一人ですが、その経験から言えるのは、遠回りに見えても基礎から順に積み上げた人ほど、後から伸びるということです。
現実的な目安としては、まず1〜2年かけてネットワーク・Linux・プログラミングの基礎を固め、インフラエンジニアや開発エンジニアとして現場に入るのが王道です。そこで実務経験を積みながらセキュリティの専門知識を深め、セキュリティエンジニア、さらにはホワイトハッカーへとステップアップしていく流れになります。
もう一つ大切なのが、ハッキング技術は「許可された環境」でしか試してはいけないという点です。他人のシステムやアプリに無断で攻撃を試みる行為は、目的が学習であっても不正アクセス禁止法に違反する可能性があります。ニュースで手口を知って「自分のよく使うアプリでも試してみよう」と考えるのは厳禁です。自分で用意した環境や、CTF(セキュリティ技術を競う大会)のような公認の演習環境で学ぶことが、ホワイトハッカーを目指すうえでの大前提です。
ホワイトハッカーに必要な基礎スキルと学ぶ順番
ホワイトハッカーを目指す場合、どのスキルから学ぶかで成長スピードは大きく変わります。合同会社キューブリックが推奨する順番は、以下の通りです。
| 順番 | スキル | なぜ必要か |
|---|---|---|
| 1 | ネットワーク(TCP/IP、DNS、VPNなど) | 攻撃は必ずネットワークを通ってくる。通り道を知らなければ守れない |
| 2 | Linux・サーバー | 多くのサーバーで使われている。設定の確認やログ調査に必須 |
| 3 | プログラミング(Pythonなど) | 調査用のツールを作ったり、プログラムの不備を読み解いたりするために必要 |
| 4 | Webアプリ・API・データベース | 2026年秋の情報漏洩の多くはアプリやWebサービスの裏側が入口。認証・認可やSQLインジェクションなどの代表的な弱点を理解する |
| 5 | セキュリティ専門知識・攻撃手法 | 1〜4の土台があって初めて、攻撃手法と防御設計を深く理解できる |
ポイントは、セキュリティの専門知識は最後に来るという点です。「ハッキングを学びたい」という気持ちが強いと、いきなり攻撃ツールの使い方から入りたくなります。しかし、ツールが何をしているのかを理解できないまま使っても、応用は利きません。ツールの結果が正しいのかを判断できず、現場では通用しない力にとどまってしまいます。
特に重要なのが、最初のネットワークとLinuxです。VPN機器の脆弱性も、サーバーへの不正アクセスも、ランサムウェアの横展開も、この二つを理解していなければ仕組みすら説明できません。そのうえで、今回のA2B攻撃のようにAPIや認証・認可の理解が問われる事案が増えている点も押さえておきたいところです。逆に言えば、ここを丁寧に固めた人は、セキュリティ分野に進んだときの理解のスピードがまったく違います。
独学でもこの順番で学ぶことは可能ですが、つまずいたときに質問できる相手がいない、自分の理解が合っているか確かめられない、という壁にぶつかりやすいのも事実です。現場を知る講師に質問できる環境があるかどうかで、挫折する確率は大きく変わります。次の章では、この学び方を体系的に実践できるITスクールとして、RareTECHを紹介します。
現役ホワイトハッカーから学べるRareTECH(レアテック)とは
RareTECH(レアテック)は、株式会社varが運営する「希少型エンジニア」の育成に特化したオンライン完結型のITスクールです。短期間での転職を目的とするのではなく、1〜2年かけて業界で通用する本質的な技術力を身につけることを重視しています。
セキュリティ人材を目指す人にとって注目したいのは、講師陣に現役のホワイトハッカーが在籍している点です(RareTECH無料カウンセリング資料より)。前章で整理した「ネットワーク・Linuxから始めて、最終的にセキュリティへ進む」という学び方を、現場の第一線にいる講師に質問しながら実践できる環境が整っています。
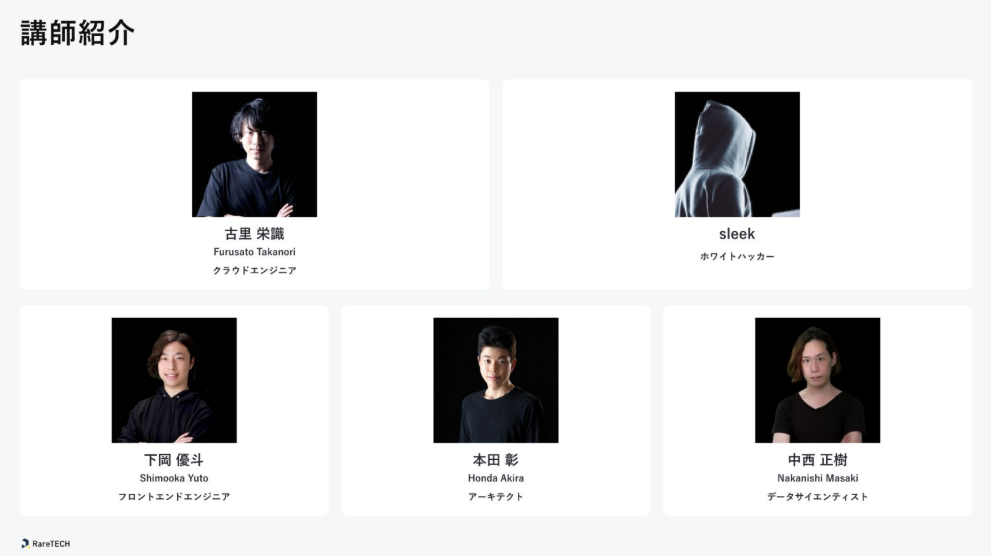
引用元:RareTECH(レアテック)無料カウンセリング資料
RareTECHの特徴:基礎からセキュリティまで2年かけて積み上げる
RareTECHのカリキュラムは、学習内容を500のステップに細分化した独自の設計です。最大の特徴は、最初の約2か月で徹底的にインフラ(ネットワーク・Linux)を学ぶ点にあります。「プログラミングスクールなのに、最初はプログラムを書かない」という構成は珍しく、これこそがホワイトハッカーを目指す人にとって相性の良いポイントです。
インフラ教育への力の入れ方は、外部からの認定にも表れています。RareTECHは、LPI-Japanのアカデミック認定校と、Linux Professional Institute日本支部のトレーニングパートナー認定の二つを受けており、両団体から認定を受けたプログラミングスクールはRareTECHが初めてとされています(2024年4月時点、RareTECH調べ)。
その後は、プログラミング、データベース、クラウド、AI/データサイエンス、そしてセキュリティへと学習範囲が広がっていきます。毎週のリアルタイムZoom講義(録画視聴も可能)、回数無制限の質問サポート、チームでアプリを開発するハッカソンも用意されています。基礎から専門分野まで一本の道としてつながっていることが、断片的な知識の寄せ集めになりやすい独学との大きな違いです。
他のプログラミングスクール・独学との違い
セキュリティ分野を目指す場合に、RareTECHと一般的な短期集中型スクール、独学を比べると、違いは以下のようになります。
| 比較項目 | RareTECH | 一般的な短期集中型スクール | 独学 |
|---|---|---|---|
| 学習期間 | 1年・2年 | 3〜6か月程度が中心 | 自由 |
| 学習のスタート地点 | ネットワーク・Linuxなどインフラ基礎 | Web開発言語から始まることが多い | 自分で設計する必要がある |
| セキュリティ分野 | 学習範囲に含まれ、講師に現役ホワイトハッカーが在籍 | コースによって異なる | 書籍・CTFなどで独力 |
| 質問できる環境 | 回数無制限 | スクールによって異なる | なし |
| 転職保証 | なし | 保証があるスクールもある | なし |
| 専門実践教育訓練給付 | 2026年10月1日から対象 | 講座によって異なる | 対象外 |
RareTECHの独自の強みは、「インフラ基礎から始まる学習順」と「現役ホワイトハッカーを含む講師陣」が一つのスクールの中で両立していることです。短期集中型のスクールは、3〜6か月で転職を目指す設計のため、Web開発の言語から学び始めることが多く、セキュリティに必要なネットワークやLinuxの理解は手薄になりがちです。
一方で、RareTECHには転職保証がなく、学習期間も長いという点は正直にお伝えしておきます。「3か月で確実に転職したい」という方には、転職保証のある短期スクールの方が合っている可能性があります。ただ、ホワイトハッカーやセキュリティエンジニアのように、基礎の深さがそのまま実力になる職種を目指すのであれば、時間をかけて積み上げる設計はむしろ理にかなっていると合同会社キューブリックは考えています。
RareTECHがおすすめな人・向かない人
RareTECHが特におすすめなのは、相次ぐ情報漏洩やAIハッキングのニュースを見て「守る側の仕事に就きたい」と本気で考えている未経験者です。受講生の90%以上がIT未経験者からスタートしており、タイピングの基礎から始まるカリキュラムになっています。
また、独学でセキュリティの勉強を始めたものの、ネットワークやLinuxの段階でつまずいてしまった方にも向いています。どこで理解が止まっているのかを現役の講師に確認できるため、遠回りを減らせます。将来的にセキュリティエンジニアやホワイトハッカーとして、高単価の仕事を目指したい方にとっても、土台作りの場として有力な選択肢です。
反対に、短期間での転職を最優先したい方や、学習時間を確保できる見込みがない方には向きません。週2回の夜間講義(21:00〜23:00)への参加が推奨されており、自習時間も含めると相応の時間が必要です。自分が向いているかどうかは、無料カウンセリングで学習計画を相談したうえで判断するのが確実です。

【2026年10月1日〜】給付金の対象になり、費用を抑えて学べる
RareTECHを検討するうえで、これまで最大のハードルになっていたのが受講料です。1年コースが96万円、2年コースが132万円という金額は、決して気軽に払える額ではありません。
この状況を変えるのが、2026年10月1日からRareTECHの講座が専門実践教育訓練給付制度の対象講座になったことです。厚生労働省が管轄する雇用保険の制度で、条件を満たす場合は受講料の一部が給付金として支給されます。ただし、誰でも無条件で受け取れるわけではない点には注意が必要です。仕組みと実質負担額の目安を順に見ていきます。
専門実践教育訓練給付制度の仕組み
専門実践教育訓練給付金は、一括で振り込まれる制度ではなく、受講中から段階的に支給される仕組みです。まず、受講中に受講費用の50%(年間上限40万円)が6か月ごとに支給されます。
修了後1年以内に資格取得や就職などの要件を満たすと、さらに20%(年間上限16万円)が追加されます。加えて、受講前後で賃金が5%以上上昇した場合は、さらに10%(年間上限8万円)が追加されます。すべての条件を満たした場合の合計が、最大80%です。追加の20%と10%は修了後の結果に応じて支給されるため、受講前の段階で確実に見込めるのは50%部分だと考えておくと、資金計画を立てやすくなります。
給付金の積み上がりイメージ(2年コース132万円の場合)
50%・66万円
+20%・+26.4万円
+10%・+13.2万円
※条件をすべて満たした場合の合計は最大80%(105.6万円)。制度概要は厚生労働省の情報をもとに合同会社キューブリックが試算。実際の支給額・条件は個人の状況により異なります。
コース別の実質負担額の目安
給付率は最大80%ですが、各給付には年間の上限額があります。そのため、コースによって実際に支給される金額の割合が変わる点に注意してください。年間上限を当てはめて合同会社キューブリックが試算した目安は、以下の通りです。
| コース | 受講料(税込・一括) | 給付額の目安(全条件を満たした場合) | 実質負担の目安 |
|---|---|---|---|
| 2年コース | 132万円 | 最大105.6万円(80%) | 26.4万円 |
| 1年コース(参考) | 96万円 | 最大64万円(年間上限が適用されるため約67%) | 32万円 |
※1年コースは、50%部分(48万円)が年間上限40万円、20%部分(19.2万円)が年間上限16万円、10%部分(9.6万円)が年間上限8万円に収まる前提で試算。対象となるコースの範囲や実際の支給額は、無料カウンセリングまたはハローワークで確認してください。
2年コースは1年あたりの受講料が66万円のため、各給付が年間上限の範囲に収まり、条件をすべて満たせば実質負担は26.4万円まで下がる計算です。一方、1年コースは1年間に受講料が集中するため年間上限に達し、給付割合は約67%にとどまります。総額では1年コースの方が安く見えますが、給付金を前提にすると2年コースの方が実質負担は小さくなる可能性があります。
ただし、これはあくまで全条件を満たした場合の目安です。修了後の就職や賃金上昇の条件を満たさなければ、追加分は支給されません。まずは50%部分の対象になるかどうかを確認することが出発点です。料金や分割払いの詳細、給付金が使える他のスクールとの比較は、下記の記事でも解説しています。
RareTECH(レアテック)の料金は高い?|分割払い・保証制度・卒業生プランの詳細や自己投資回収目安を解説
給付金・補助金が受けられるおすすめのプログラミングスクール5選!|最大受講料80%OFFの仕組みや特徴、条件についても解説
支給を受けるには、雇用保険の被保険者期間などの要件を満たしている必要があります(原則3年以上、初めて受給する場合は2年以上など)。離職中の方は、離職から一定期間内であることなども条件になります。誰でも無条件で80%が戻ってくるわけではありません。対象となるのは、基本的に2026年10月1日以降に受講を開始する方です。正確な条件は、ハローワークまたはRareTECHの無料カウンセリングで確認してください。
専門実践教育訓練給付金は、受講開始前にハローワークでの手続き(キャリアコンサルティングの受講など)が必要です。手続きをせずに受講を始めると、給付を受けられない場合があります。また、2026年10月1日より前から受講している方や、雇用保険の加入期間が要件に満たない方は対象外になる可能性があります。思い込みで判断せず、申し込み前に確認してください。
※本記事は執筆時点の情報です。最新情報は必ず公式サイトで確認してください(厚生労働省・ハローワーク、RareTECH公式サイト)。
RareTECH無料カウンセリングの申し込みから受講開始まで
RareTECHへの入会は、無料カウンセリングからスタートします。カウンセリングでは、カリキュラムや料金、学習の進め方について説明を受けられるほか、自分の目標に合わせた学習計画も相談できます。「まだ話を聞くだけの段階」でも問題ありません。
セキュリティ分野を目指している場合は、その旨を最初に伝えておくと、どの段階でセキュリティを学ぶのかといった具体的な話を聞きやすくなります。給付金の対象になるかどうかも、この場で確認できます。カウンセリングの段階で入会を迫られることはないので、判断材料を集める場として気軽に使って問題ありません。
公式サイトから無料カウンセリングに申し込みます。入力するのは氏名とメールアドレス程度で、特別な準備は必要ありません。セキュリティを学びたいこと、受講開始の希望時期を伝えておくと、話がスムーズに進みます。
カウンセリングで「体験授業も見てみたい」と伝えると、Zoomで実際の講義に参加できます。カメラやマイクをオフにしたままでも参加できるので、講師の雰囲気や講義のレベルを気軽に確かめられます。
給付金を利用する場合は、受講開始前にハローワークでの手続きを済ませます。入会を決めたら、LINE登録から必要な情報を入力し、入会テスト(学習意欲や適性を確認するもの)を経て受講開始です。支払いは一括払いと分割払いから選べます。
カウンセリングで確認しておきたい3つのこと
無料カウンセリングを有意義な時間にするために、合同会社キューブリックとしては次の三つを確認しておくことを勧めます。一つ目は、自分が給付金の対象になるかどうかです。雇用保険の加入期間や受講開始時期によって対象可否は変わるため、手続きの流れも含めて具体的に聞いておきましょう。
二つ目は、セキュリティ分野をどの段階で、どの講師から学べるのかです。ホワイトハッカーを目指していることを伝え、インフラ基礎からセキュリティまでの道筋を確認しておくと、入会後のイメージがはっきりします。この記事で紹介したAPIや認証・認可の話題をどこで扱うのかを聞いてみるのもよいでしょう。
三つ目は、仕事や生活と両立できる学習計画になっているかです。週2回の夜間講義と自習の時間を、今の生活の中でどう確保するかを相談しておくと、入会後に挫折するリスクを下げられます。この三つを確認したうえで「自分に合う」と感じたら入会を検討する、という順番で問題ありません。
よくある質問(FAQ)
最後に、ホワイトハッカーを目指す方や、情報漏洩・AIハッキングの対策を調べている方からよく出る質問をまとめました。最近の情報漏洩が多い理由やハッキングを学ぶ際の法律上の注意点、給付金の条件など、判断の前に確認しておきたいポイントを中心に答えています。気になる項目から読んでください。情報漏洩の件数や制度の条件は今後も更新される可能性があるため、判断の際は各回答で示した公式の情報源もあわせて確認してください。
まとめ|「守る側」に回るなら、基礎から学べる環境を選ぶ
2026年9月から10月にかけて、ソースネクストやEストアー、バーガーキング、ヤマト運輸、自治体の防災メールなど、身近なサービスや公共のシステムで情報漏洩の公表が相次ぎました。JPCERT/CCやNICTなどの公的機関が1週間のうちに次々と注意喚起を出すほどの、異例の状況です。AIを悪用した攻撃も現実の脅威となり、攻撃のスピードと量は確実に増しています。
一方で、実際に破られた場所を見ると、サーバー側で権限を確かめていないAPI、更新されていない社内ツール、委託先の管理不備、二段階認証のないアカウントといった「基礎の穴」がほとんどでした。AIは何でも突破できる攻撃兵器ではありません。だからこそ、ネットワークやLinux、Webの仕組みといった基礎を深く理解し、AIの出力も見極められる守る側の人材の価値は、これからさらに高まっていくと合同会社キューブリックは考えています。
未経験からホワイトハッカーを目指すなら、インフラ基礎から順に積み上げ、現場を知る講師に質問できる環境を選ぶことが近道です。RareTECHは、現役ホワイトハッカーを含む講師陣から基礎からセキュリティまで学べるうえ、2026年10月1日からは専門実践教育訓練給付制度の対象講座になりました。条件を満たせば、費用を大きく抑えて学べる可能性があります。
まずは無料カウンセリングで、給付金の対象になるか、セキュリティをどう学べるかを確認してみてください。卒業生の転職事例を先に知りたい方は、下記の記事も参考になります。
RareTECH卒業生の口コミを調査|年収+120万円の実例あり!年収・前職・転職後のリアルを徹底まとめ
- 2026年9月1日〜10月19日に国内で公表された情報漏洩・不正アクセスは243件(民間集計)。10月は1,000万件規模の公表が集中した
- 10月7日〜13日に個人情報保護委員会、JPCERT/CC、IPA、国家サイバー統括室、総務省、NICTが相次いで注意喚起
- 主な手口はA2B攻撃(アプリ解析→API)、既知の脆弱性・設定不備の探索、社内向けツールの脆弱性、委託先・SaaS経由、フィッシング・電話による乗っ取り、ランサムウェア
- ホワイトハッカーは、攻撃者の目線で弱点を先に見つけ、事故が起きたら検知・封じ込め・調査・報告支援・再発防止までを担う
- AIは攻撃を速く・大量にしたが万能ではない。基本対策が機能したシステムは突破されにくい
- ホワイトハッカーは未経験からでも目指せるが、ネットワーク・Linux・プログラミング・Web/APIの基礎から積み上げる必要がある
- RareTECHはインフラ基礎から学べ、講師陣に現役ホワイトハッカーが在籍(無料カウンセリング資料より)。2026年10月1日から専門実践教育訓練給付制度の対象で、条件を満たす場合は2年コースの実質負担が26.4万円まで下がる可能性がある
攻撃手口の記載について:本記事は防御を理解するための概要のみを扱い、攻撃コードや具体的な攻撃手順は掲載していません。許可のないシステムへの攻撃は不正アクセス禁止法に違反する可能性があります。
専門実践教育訓練給付制度について:給付率・上限額・実質負担額は2026年10月1日時点の制度をもとにした合同会社キューブリックの試算です。支給の可否・金額は個人の雇用保険加入状況等により異なります。