PHPが古いとどうなる|放置した2サイトで実際に起きたこと
サーバー会社から「PHPのバージョンが古い」というメールが来た。ニュースでPHPの脆弱性を見た。でもサイトは今日も普通に表示されている。本当に何か起きるのか。この記事は、その問いに、当社が実際に対応した2件で答えるものです。
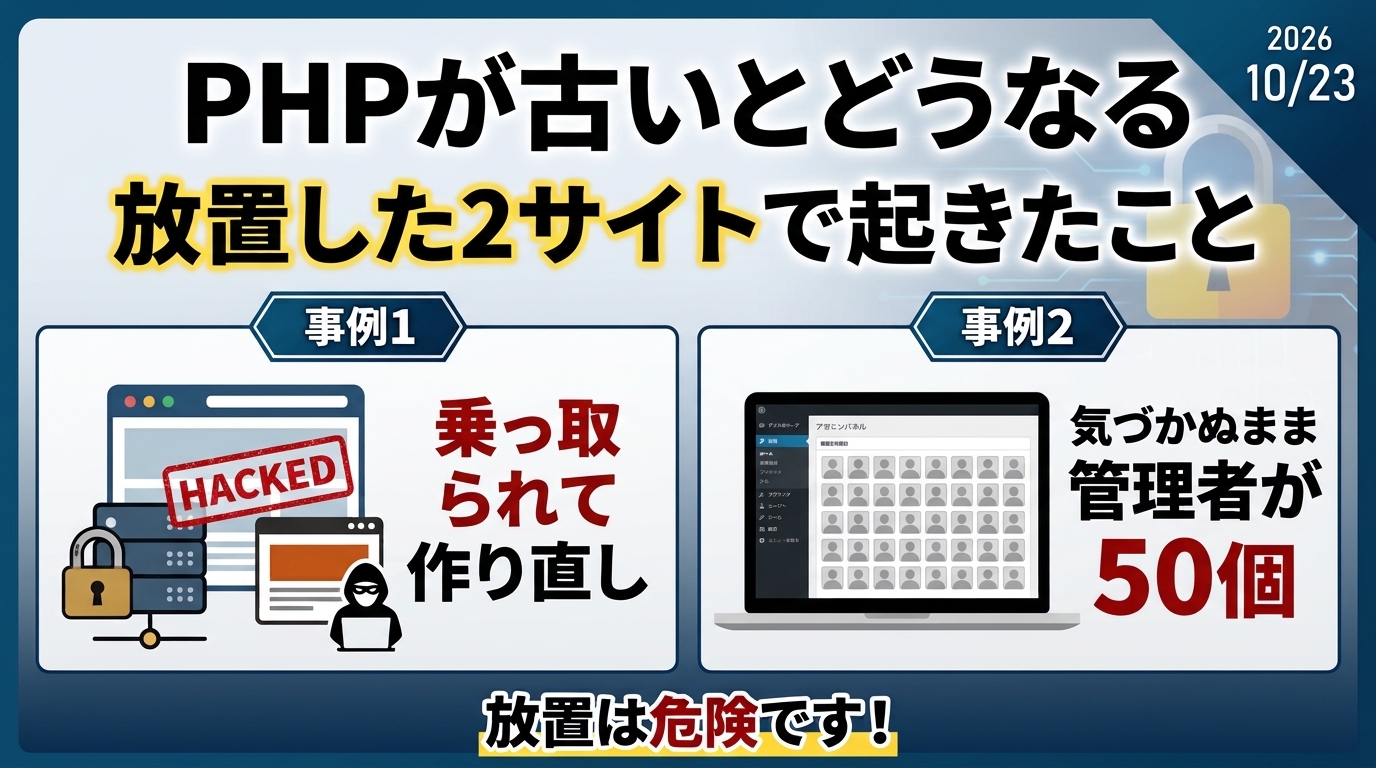
先に答えを書くと、PHPが古くても、最初は何も起きません。だから気付かない。気付かないまま、公表された穴が開いた状態が何年も続き、ある日入られます。1件は7年更新しなかった会社サイトで、乗っ取られて作り直しになりました。もう1件は9年間動いていたサイトで、見た目は何も変わらないまま、管理者が50個作り置きされていました。
この記事では、その2件で起きたことと、PHPの修正がいつ止まるのか(8.2は2026年12月31日まで)、WordPress側で何ができなくなるのか、いつまでに何をすればいいのかを順に書きます。上げる手順は別の記事に、費用は費用の記事に分けています。
 伊藤
「動いているから大丈夫」は、古いPHPの相談でいちばん多く聞く言葉です。2件とも、入られたあとも表示は普通でした。壊れて気付くのではなく、入られてから気付く。それが古いPHPで起きることです。
PHPが古くても、最初は何も起きない。だから気付かない
PHPのサポートが切れても、サイトが止まることはありません。サーバーの中で古いPHPがそのまま動き続けるだけです。表示は変わらない、フォームも動く、売上も立つ。この「何も起きない期間」が、放置が続く理由です。
事例2のサイトは、2017年のWordPress 4.8.3とPHP 5.6で約9年間動いていました。依頼主が気付いたのは、管理者のパスワードを変えても何度も入られるようになってからで、それまでサイトの見た目にも記事にも変化はありませんでした。
何も起きないのは、安全だからではなく、攻撃がまだ来ていないか、来ていても見えないからです。次に、実際に起きた2件を書きます。
放置した2サイトで実際に起きたこと
どちらも古いPHPと古いWordPressを何年も放置したサイトで、入られたあとに依頼を受けました。症状から結果までを、それぞれのブロックに書いています。
サイト1 7年更新しなかった会社サイトは、乗っ取られて作り直しになった
事例1は、福岡市の製造業の会社サイトです。WordPress 4.8とPHP 5のまま何年も更新されておらず、2026年9月に公表された脆弱性を突かれて、9月24日頃から侵入されていました。依頼主が気付いたのは、サイトがエラー画面になり、サーバー会社から「復旧は不可能」と案内されてからです。
中を見ると、サーバーの全フォルダ約5,200か所に「プログラム実行禁止」の設定ファイルがばらまかれ、遠隔操作用の裏口が40個以上、WordPress本体のファイル8個が書き換えられていました。不正プログラムを消しても自動で復活する仕組みまで組み込まれていて、作業当日も侵入者は活動中。消したファイルが即座に作り直される場面がありました。
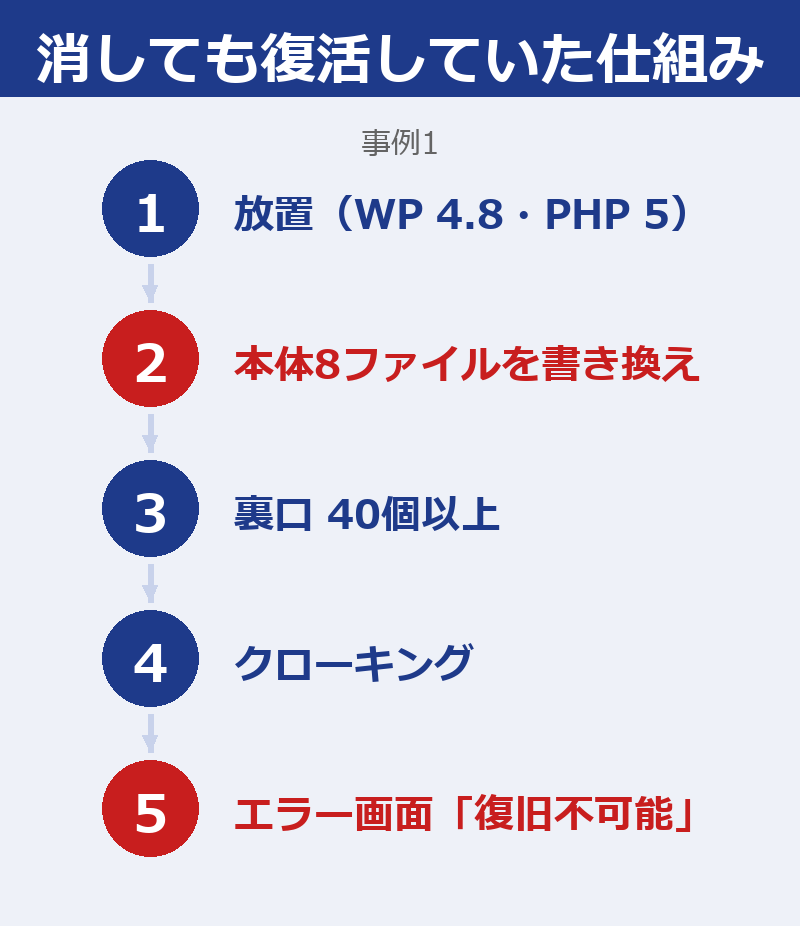
ここまで来ると、古いサイトを直すのではなく、最新版を新規に設置して記事と写真5,165ファイルを1つずつ確認しながら移す作業になります。2日間で復旧しましたが、更新を続けていれば要らなかった2日間です。詳しくは下のブロックに書いています。
会社サイトがエラー画面になり、サーバー会社から「復旧は不可能」と案内された。サーバー内の全フォルダ約5,200か所に「プログラム実行禁止」の設定ファイルがばらまかれていた。依頼主がいちばん心配していたのは、会社のメールが止まるかどうか
WordPress 4.8.25とサーバーのPHP 5が何年も更新されず、2026年9月に公表された脆弱性を突かれて9月24日頃から侵入されていた。遠隔操作用の裏口が40個以上、本体のファイル8個が書き換えられ、不正プログラムを消しても自動で復活する仕組みが組み込まれていた。作業当日も侵入者は活動中
全ファイル約2.6GBとデータベースを手元に保管 → 切り離した環境で本体の全ファイルを公式配布版と照合し、改ざん箇所をすべて特定 → 最新版を新規に設置し、記事・写真5,165ファイルを1つずつ確認して移行。テーマはPHP 8.3対応に修正、プラグインは公式最新版で入れ直し → PHP 5→8.3、全パスワード変更、https化・WAF・ログイン保護・自動更新を設定
2026年10月8〜9日の2日間で、元のデザイン・記事・写真のまま復旧。不正プログラム0件、WordPress 7.1.3・PHP 8.3、メールへの影響なし。同じ原因による再発は3か月間無償で対応
サイト2 9年間動いていたサイトには、管理者が50人作り置きされていた
事例2は、複数サイトを運営する企業グループの会社サイトです。約9年間、WordPress 4.8.3とPHP 5.6で動いていました。症状は「管理者のパスワードを変えても再侵入が続く」だけで、表示も記事も無変化。依頼主は「先月行ったバージョンアップが原因ではないか」と疑っていました。
アクセスログを調べると、2026年7月19日22時29分台に海外の3つのIPからWordPressのAPIへ約200回の連続送信があり、1分以内にデータベースへ管理者を作った記録が残っていました。攻撃者は管理者権限のアカウントを50個作り置きして、パスワードを変えられても別のアカウントで入り直せるようにしていました。
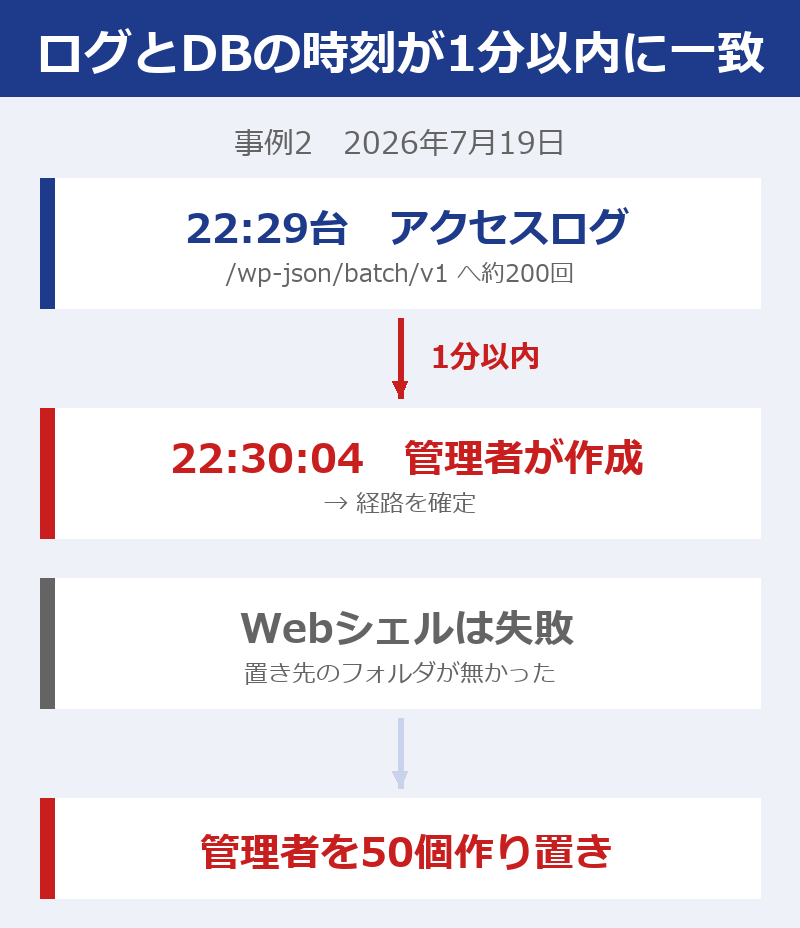
この件で入口になったのは、更新で増えた新機能が初期設定のまま公開されていたことと、9年間更新していなかった本体です。見た目を変えない攻撃は、改ざんより発見が遅れます。この件も、入られていた期間は正確には分かりません。
管理者のパスワードを変更しても再侵入が続く。管理者権限が奪われ、パスワードを改変される。サイトの表示・記事に変化は無い。依頼主は「先月行ったバージョンアップが原因ではないか」と疑っていた
2026年7月19日22時29分台、海外3つのIPからWordPressのAPIへ約200回の連続送信があり、1分以内にデータベースへ管理者作成の記録。管理者権限のアカウント50個が作り置きされ、入口になっていた。約9年間WordPress 4.8.3・PHP 5.6で運用され、更新で増えた新機能が初期設定のまま公開されていた。サイト全体のバックアップ3点がURL直打ちで取得可能だった
アクセスログを解析して侵入経路を特定 → APIへの外部アクセスを遮断 → 全ログインを無効化し、50アカウントを削除 → 本体・プラグイン・テーマ・画像の約22,000ファイルとデータベースを全件照合して改ざん0件を確定 → 公開状態だったバックアップを遮断 → 二段階認証と自動更新を設定
2026年8月7日に調査報告書を納品。侵入経路は特定・遮断済みで同じ手口は通用しない状態。改ざん・他サイトへの波及はいずれも0件。その後グループの5サイトをまとめてバージョンアップ。約2か月後の確認でも遮断は有効のまま
2件に共通するのは、入られたのが「更新を止めてから何年も経ったあと」で、気付いたのが「入られてから」だったことです。何も起きない期間は、安全な期間ではありませんでした。
古いPHPで確実に起きる4つのこと
2件の裏で進んでいたことを、順に4つに分けます。どれも推測ではなく、公開情報と上の2件で確かめられることです。
1 修正が止まり、公表された穴が開いたままになる
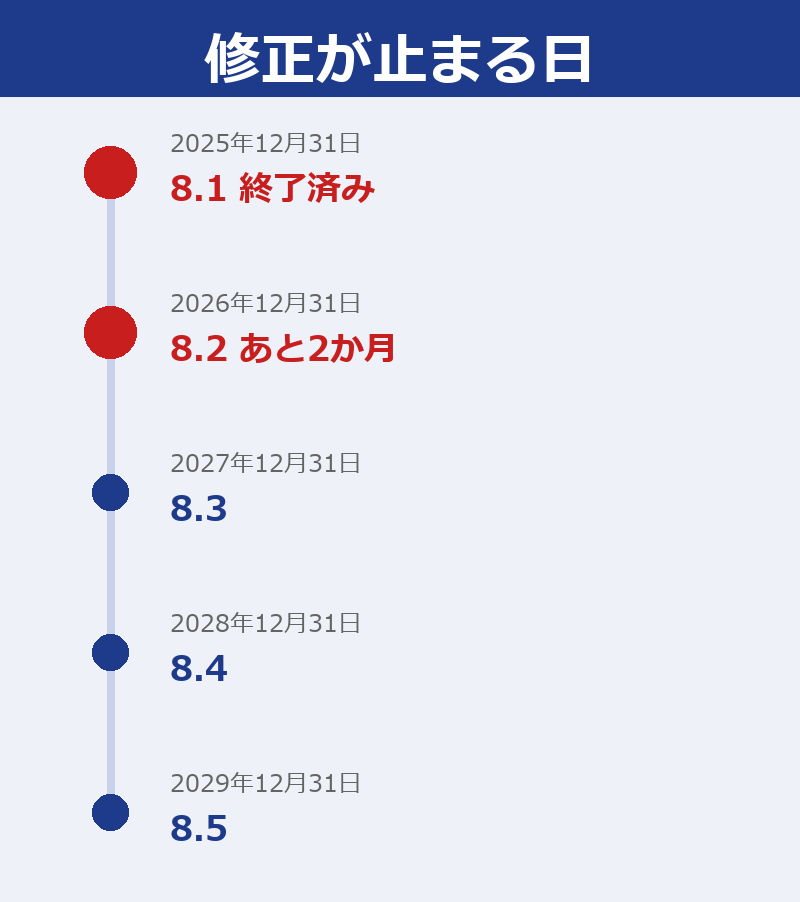
PHPは系列ごとに修正の期限が決まっています。新しい系列が出てから2年は機能の修正と安全の修正が続き、その後2年は安全の修正だけ。合わせて4年で修正が止まります。止まったあとは、新しく脆弱性が見つかっても直されません。php.netは、修正が止まった系列をこう説明しています。
A release that is no longer supported. Users of this release should upgrade as soon as possible, as they may be exposed to unpatched security vulnerabilities.
php.net「Supported Versions」
「修正されない脆弱性にさらされる可能性があるので、できるだけ早く上げるべき」という意味です。2026年10月の時点で、8.1以前はすべて終了しています。8.2は2026年12月31日まで、8.3は2027年末、8.4は2028年末、8.5は2029年末です。
「公表された穴」というのは、比喩ではありません。脆弱性は公表されると、どこがどう弱いかが世界中に知られます。新しい系列を使っている人は修正版を入れて塞げる。古い系列を使っている人には、その修正版が来ない。穴の場所だけが知られて、塞ぐ手段が無い状態です。
2026年10月21日のPHP本体の脆弱性(php2shell)が、まさにこれでした。修正版は8.2〜8.5にだけ出て、8.1以前には出ていません。エックスサーバーは8.2〜8.5のサーバーへ修正を当てたあと、古い版には自社で独自の修正を作って順に当てると告知しました。
公式修正版が提供されていない古いPHPバージョンについては、弊社独自の修正を進めております。こちらは対応までにお時間をいただく見込みです
エックスサーバー公式X 2026年10月22日
つまり古いPHPのサイトは、サーバー会社の独自対応が終わるまで、公表された穴が開いたまま待つことになります。サーバー会社が対応しない版なら、そのままです。詳しい経緯はphp2shellの記事に書いています。
2 公表された穴から入られる
上の2件がそれです。修正が止まった版の脆弱性は、どこがどう弱いかが公表されたまま、塞ぐ手段が無い状態で残ります。事例1は2026年9月に公表された脆弱性が、事例2は9年前の本体と初期設定のままのAPIが入口でした。入られても表示は変わらないので、気付くのは後になります。
3 WordPressとプラグインの更新が、古いPHPでは通らなくなる
入られる前に起きることもあります。WordPress本体とプラグインが、古いPHPを切り捨てていくことです。WordPress 7.0(2026年5月)はPHP 7.2と7.3を対象外にし、最低でも7.4が必要になりました。
the new minimum supported version of PHP will be 7.4.0.
Make WordPress Core「Dropping support for PHP 7.2 and 7.3」2026年1月9日
ただし7.4で「動く」のと「推奨」は別です。WordPress公式の要件は、推奨をPHP 8.3以上としたうえで、7.4で動かす場合をこう注記しています。
WordPress also works with PHP 7.4+ and MySQL 5.5.5+. However, these versions have reached their official End Of Life and may expose your site to security vulnerabilities.
WordPress.org「Requirements」2026年5月更新
プラグインはもっと早く切り捨てます。公式ディレクトリのプラグインは、それぞれ「必要なPHPのバージョン」を持っていて、古いPHPのサイトでは更新ボタンを押しても「このプラグインはお使いのPHPでは動きません」と止まります。本体とプラグインが更新できないと、そちらの脆弱性も開いたままになり、穴が2重になります。
4 サーバー会社が古い版の提供をやめ、戻る先がなくなる
レンタルサーバーのPHPは、サーバー会社が用意した版の中から選ぶ仕組みです。会社が古い版の提供をやめれば、選べなくなります。エックスサーバーのマニュアルでは、2026年10月時点で選べるのは8.5系から7.2系までです。
「Xアクセラレータ Ver.2」が有効な場合、PHPバージョンは8.5.x から 7.2.x まで利用可能
エックスサーバー マニュアル「PHPのバージョンについて」
7.1以前のサイトは、すでに切り替え先の選択肢から外れています。提供が続いている版でも、php2shellのときのように公式の修正が出ない版は、サーバー会社の独自対応を待つことになります。古い版を使い続けるほど、「いざという時に戻す先」も「上げる先」も狭くなっていきます。
「表示が遅くなる」は根拠の薄い話。上の4つで十分
古いPHPのリスクとして「表示速度が落ちる」と書く記事が多く、「PHP 7は5の2〜3倍速い」のような倍率も見かけます。新しいPHPのほうが速いのは事実ですが、WordPressのサイトで何倍速くなるかは、テーマやプラグイン、サーバーの条件で変わり、出典のある数字はほとんどありません。当社でも測った数字は持っていません。
速度を理由に上げる必要はないと思います。修正が止まる、入られる、更新が通らなくなる、戻る先がなくなる。この4つのほうが、確実に起きることです。
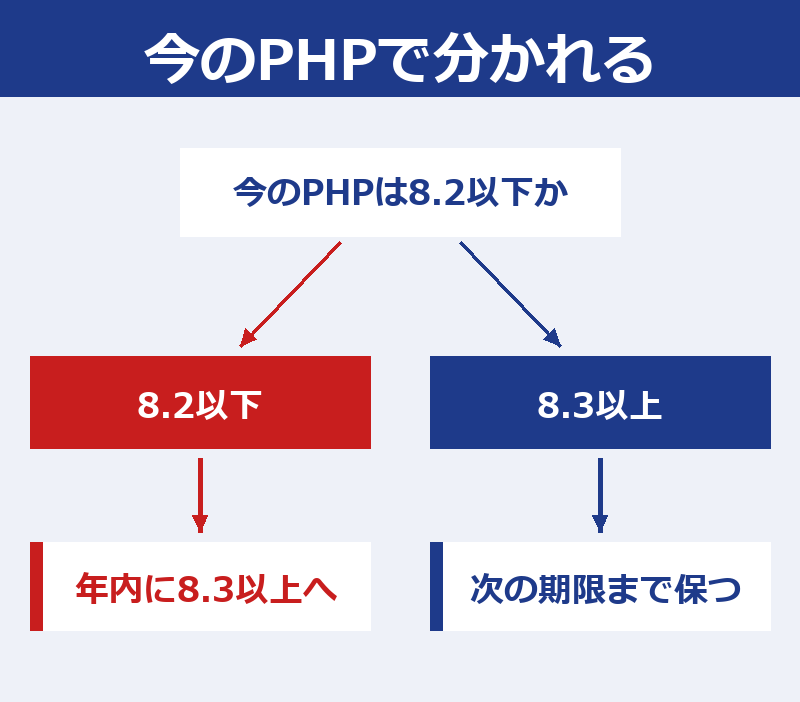
今のPHPが8.2以下なら、年内に8.3以上へ
今のバージョンは、WordPressの管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で分かります。最初の2つの数字を見てください。
| 今のPHP | 状態(2026年10月時点) | やること |
|---|---|---|
| 7.4・8.0・8.1 | 修正は止まっている。php2shellの修正版も出ていない | 今すぐ8.3以上へ。古い本体・プラグイン・テーマのままだと切り替えで止まるので、テスト環境で先に試す |
| 8.2 | 2026年12月31日で修正が止まる | 年内に8.3以上へ |
| 8.3 | 2027年12月31日まで | 今は問題ない。2027年中に8.4以上へ |
| 8.4・8.5 | 2028年・2029年の年末まで | そのまま。本体・プラグインの更新を続ける |
8.1以前のサイトは、PHPだけ上げると古いテーマやプラグインが止まることが多いので、本体・プラグイン・テーマの更新とまとめて、本番のコピーで先に試してから上げます。手順はバージョンアップの記事、上げたあとに500エラーが出たときは500エラーの記事にあります。
何年も止めていたサイトは、上げる前に「すでに入られていないか」を見ておいてください。事例2のように、見た目が変わらないまま管理者を作り置きされていることがあります。知らない管理者がいないか、wp-content の中に見覚えのない .php が無いか。自分で判断がつかなければ、無料のセキュリティ診断でURLを送ってください。
自分で上げる時間が無い、テーマが古くて壊れそう、という場合は、バージョンアップ代行で本体・プラグイン・テーマの更新からPHPの切り替えまで、全部込み ¥24,800〜(税込)で行っています。URLを送っていただければ、当日に今の状態と金額をメールでお返しします。
伊藤放置した年数が長いほど、上げる作業は重くなります。事例2のグループは、この件のあと5サイトまとめて6年分の更新をしました。入られてから直すより、入られる前に上げるほうが、時間も費用も少なくて済みます。
よくある質問(FAQ)
- PHPが古いままでも、サイトは表示されています。本当に問題ですか?
-
表示されるかどうかと、安全かどうかは別です。事例の2件とも、入られたあとも表示は普通でした。修正が止まった版では、公表された脆弱性が直されないまま残ります。
- PHP 8.2です。いつまでに上げればいいですか?
-
2026年12月31日で修正が止まるので、年内に8.3以上へ上げてください。8.3は2027年末、8.4は2028年末まで修正が続きます。
- PHP 7.4のサイトです。何から始めればいいですか?
-
まず「すでに入られていないか」を見ます。知らない管理者がいないか、wp-content に見覚えのない .php が無いか。問題が無ければ、本体・プラグイン・テーマの更新とPHPの切り替えをまとめて、本番のコピーで先に試してから上げます。
- WordPressは最新なのに、PHPだけ古いということはありますか?
-
あります。WordPress本体の更新はPHPを上げてくれません。WordPress 7.0はPHP 7.4で動くので、本体が最新でもPHPが7.4のままということは普通に起きます。管理画面のサイトヘルスでPHPのバージョンを別に確認してください。
- サーバー会社が対応してくれるのではないですか?
-
サーバー会社は、サーバーに用意したPHPの修正を当ててくれます。php2shellのときも8.2〜8.5は当ててくれました。ただし公式の修正が出ない古い版は独自対応になり、時間がかかるか、対応されないことがあります。どの版を使うかを選ぶのは利用者です。
- 上げたらサイトが壊れそうで怖いです。
-
古い本体・プラグイン・テーマのままPHPだけ上げると、壊れることが多いです。だから本体・プラグイン・テーマを先に更新し、本番のコピーで試してから上げます。壊れても戻せるように、作業前にバックアップを取ります。自分でやる手順は別の記事に書いています。
まとめ
- PHPが古くても最初は何も起きない。気付かないまま、公表された穴が開いた状態が続き、ある日入られる
- 8.1以前はすでに修正が止まっている。8.2は2026年12月31日まで。php2shellでは8.1以前に修正版が出なかった
- 7年放置した会社サイトは乗っ取られて作り直しに。9年間動いていたサイトには管理者が50個作り置きされていた
- WordPress 7.0はPHP 7.4以上が必要で、推奨は8.3以上。プラグインは古いPHPで更新が止まる
- 速度の話は根拠が薄い。修正が止まる・入られる・更新が通らない・戻る先がなくなる、の4つで十分
- 8.2以下なら年内に8.3以上へ。何年も止めていたサイトは、上げる前に入られていないかを見る
- 今のWordPress・PHP・プラグインの状態と、修正が止まっている版かどうかを外から確認(無料・ログイン不要)
- 本体・プラグイン・テーマの更新とPHPの切り替え、基本のセキュリティ対策まで全部込み
- 本番のコピーで先に試して直してから本番へ。作業前のバックアップつき
- 長く放置したサイトは、知らない管理者・見覚えのないファイルの有無もあわせて確認
- 営業の電話・メールはしません
 合同会社キューブリック
まずは状況をお聞かせください。作業前に内容と金額をお伝えし、追加料金はいただきません。
代表社員 / WEBエンジニアすでに入られている疑いがあるサイトは、更新の前に無料のセキュリティ診断で痕跡を確認します。相見積もり歓迎・営業はしません。