PHPの脆弱性(2026年10月)で何をすれば良い?WordPressならまずやる3つ
PHPの脆弱性で何をすれば良いのか分からない。2026年10月21日の夜、レンタルサーバーの管理画面や、保育園の連絡アプリ、ネットショップのサービスが次々と止まり、ニュースで「PHP」という名前を見た方から、同じ質問が続いています。
先に結論です。レンタルサーバーでPHPが8.2以上なら、やることは確認だけです。一番危ないのは、8.1以前のまま放置することです。自分がどちらかは、この記事の手順で5分あれば分かります。
自分では判断がつかない場合は、URLを送るだけの無料セキュリティ診断で、今の状態をこちらで確認します。
こんな疑問をお持ちではないでしょうか。
- そもそもPHPって何?WordPressとは違うの?
- WordPressを最新にしていれば大丈夫?
- レンタルサーバーで運用している場合、自分で何かする必要がある?
- どこを見れば「対応済み」かどうかが分かる?
- サイトを見るだけの人は何か気をつけることがある?
この記事は、PHPの脆弱性が「誰にとって、どのくらい危ないのか」を整理したうえで、自分の立場でやることを判断できるように書いたものです。WordPressを運用している人がやることは、PHPのバージョンを見る、8.1以前なら8.3か8.4へ切り替える、サーバー会社の告知で修正が入ったかを確かめる、の3つです。難しい言葉は使わずに、サーバーの管理画面で確認する手順まで順を追って説明します。
筆者はWordPressのバージョンアップや、更新で出たエラーの解消、セキュリティ対策を請け負っている立場です。情報はPHPの開発元、IPA(情報処理推進機構)、各レンタルサーバーの告知と、当社が契約しているサーバーの実測をもとにしています。
一言で言うと、ログインなしで乗っ取れる穴がPHP本体にあった
PHPは、WordPressやネットショップ、問い合わせフォームを動かしている土台のプログラムです。2026年10月21日、そのPHP本体に、ログインしていない外部の人がサーバーの中で勝手にプログラムを動かせる欠陥が2件見つかり、修正版が出ました。通称は「php2shell」です。
穴があるのはWordPressではなくPHPなので、WordPressやプラグインを更新しても塞がりません。塞ぐのはサーバー会社で、利用者がやるのは「修正の対象になるPHPを選んでいるか」を見ることだけです。サイトを持っていない人には、やることがありません。
深刻度は10点満点中9.2で、最上位の「緊急」です。ただし、10月23日時点でIPAは「悪用した攻撃を確認しているわけではない」としています。慌てる必要はありませんが、古いPHPのまま放置しているサイトだけは、今回を機に切り替えてください。
いつ治るかは、修正版は21日夜に出て、各社は22日中に適用済み
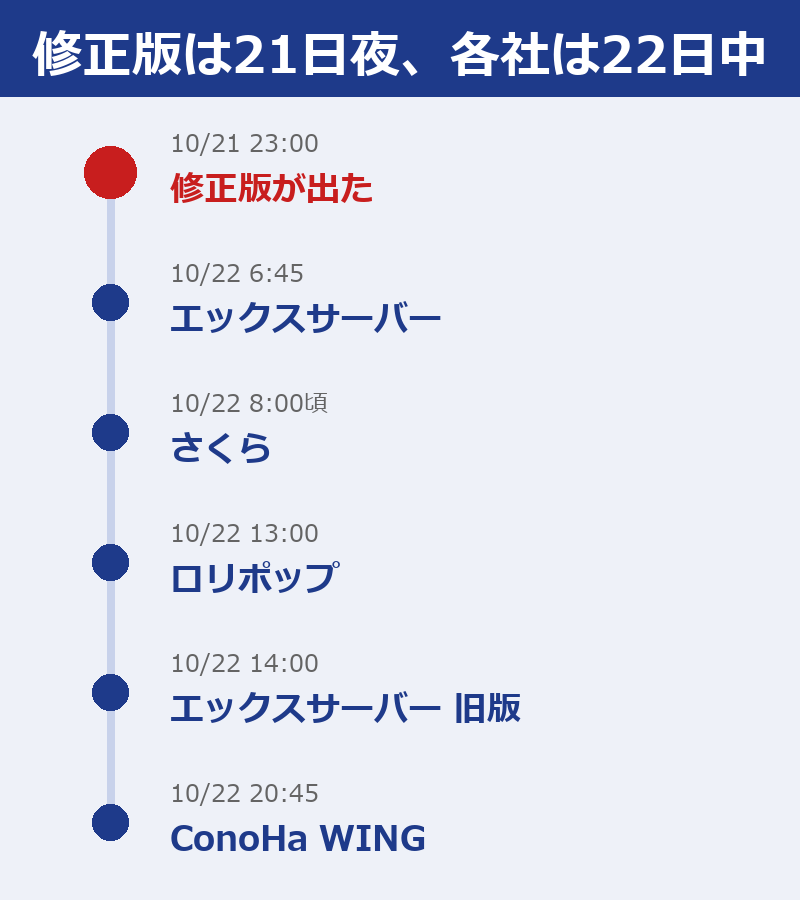
「PHPはいつ治るのか」「いつ復旧するのか」と検索している方が多いのですが、PHPは止まっていたわけではありません。止まっていたのは、修正版が出るまでの間、安全のためにサービスを止めた会社です。ですから「治る」のは、修正版が出た10月21日23時と、各社がそれを当て終えた時刻の2段階で、どちらもすでに終わっています。
| 会社・サービス | 何が終わったか | 日時 |
|---|---|---|
| PHPの開発元 | 修正版(8.5.12・8.4.27・8.3.36・8.2.35)を公開 | 10月21日 23:00頃 |
| エックスサーバー | 8.2〜8.5の全サーバーに適用完了 | 10月22日 6:45 |
| エックスサーバー | 7.4〜8.1に適用完了 / 5.6〜7.3に適用完了(独自の修正) | 10月22日 12:00 / 14:00 |
| さくらのレンタルサーバ | 緊急メンテナンスで対応(21日13時〜) | 10月22日 8時頃 |
| ロリポップ! | 適用完了、サイトの表示を再開 | 10月22日 13時頃 |
| ConoHa WING | 提供中の全バージョンに適用(終報) | 10月22日 20:45 |
| コドモン(保育園の連絡アプリ) | 21日に全サービスを停止 → 22日早朝に再開の見込みと告知 | 10月22日 早朝 |
出典: エックスサーバー「予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ」(10月22日20:10時点)、コドモン「緊急メンテナンス・続報」、ほか各社の告知(下の各社の状況に一覧)。使っているサービスが止まっていた場合は、そのサービスの告知で再開を確かめてください。22日中に再開したところがほとんどです。
「いつまで危ないのか」の答えは、自分のサーバーの告知に「適用完了」が出るまでです。4社は出ています。ただし8.1以前のPHPは、開発元の修正版がそもそも出ていません。サーバー会社が独自に当てた修正はあっても、次の脆弱性では同じことが起きるので、8.3か8.4への切り替えを年内に済ませてください。
サイトを持っていない人は、何もしなくてよい
「個人は何をすればいいのか」「一般の人ができることは」という検索も多いので、先に答えます。自分のWebサイトを持っていない人は、何もしなくて構いません。この脆弱性はWebサイトを置いているサーバー側の欠陥で、見る側のパソコンやスマホが狙われるものではありません。
- LINE、Amazon、ゲーム、通販サイトなど、使っているサービスが止まっていた場合は、そのサービスの会社が対応します。利用者がアプリを消したり、パスワードを変えたりする必要はありません
- 「今日はネットを使わないほうがいい」ということもありません。ふだんどおり使って構いません
- 気をつけるのは、騒ぎに便乗した「至急PHPを更新してください」「アカウントを確認してください」という偽のメール・SMSだけです。リンクを押さず、公式アプリやブックマークから開いてください
- 無料ブログ(はてなブログ、note、Amebaなど)やWix・Jimdo・STUDIOで作ったサイトも、運営会社側が対応します。自分でPHPを触る画面はありません
自分のサイトがPHPで動いているかどうか分からない場合は、外から確かめる方法を別の記事に書いています。WordPressなら、PHPで動いています。
立場によって、やることはまったく違う
今回の脆弱性は確かに深刻ですが、全員が同じように慌てる必要はありません。サイトとの関わり方によって、やることは次のように分かれます。
Q1. 自分(または自社)のWebサイトを持っていますか?
- いいえ → やることなし。偽メールにだけ注意(FAQへ)
- はい → Q2へ
Q2. そのサイトはWordPressなどで作られ、レンタルサーバーで動いていますか?
- はい → 次の確認手順へ
- 分からない → 制作会社に聞く(そのまま使える聞き方の文面はFAQに)
- VPS(自分で管理するサーバー)・自前サーバー → この記事の対象外。OSのパッケージ更新で修正版を当てる
Q3. 確認したPHPのバージョンは 8.2以上?
表にすると次のとおりです。
| あなたの立場 | やること | 急ぎ度 |
|---|---|---|
| サイトを見るだけの人 | 特になし。偽の「至急対応」メールに注意する程度 | 低 |
| レンタルサーバーでWordPressを運用 | PHPが8.2以上か見る。サーバー会社の告知を確認 | 中 |
| 上の行のうち、確認したPHPが8.1以前だった人 | 8.3か8.4に切り替える。壊れたら専門家へ | 高 |
| VPSなど自分でサーバー管理 | 修正版に今すぐ更新する | 最優先 |
多くの中小企業や個人サイトは、2段目の「レンタルサーバーでWordPressを運用」に当たります。この場合、PHP本体の修正はサーバー会社の仕事です。利用者がやるのは「修正の対象になるバージョンを使っているか」を確かめることだけで、作業としては5分もかかりません。
 伊藤
今回の件で一番心配なのは、数年前に作ったきりで古いPHPのまま放置されているサイトです。サーバー会社が修正しても、古いバージョンは対象外になることがあります。
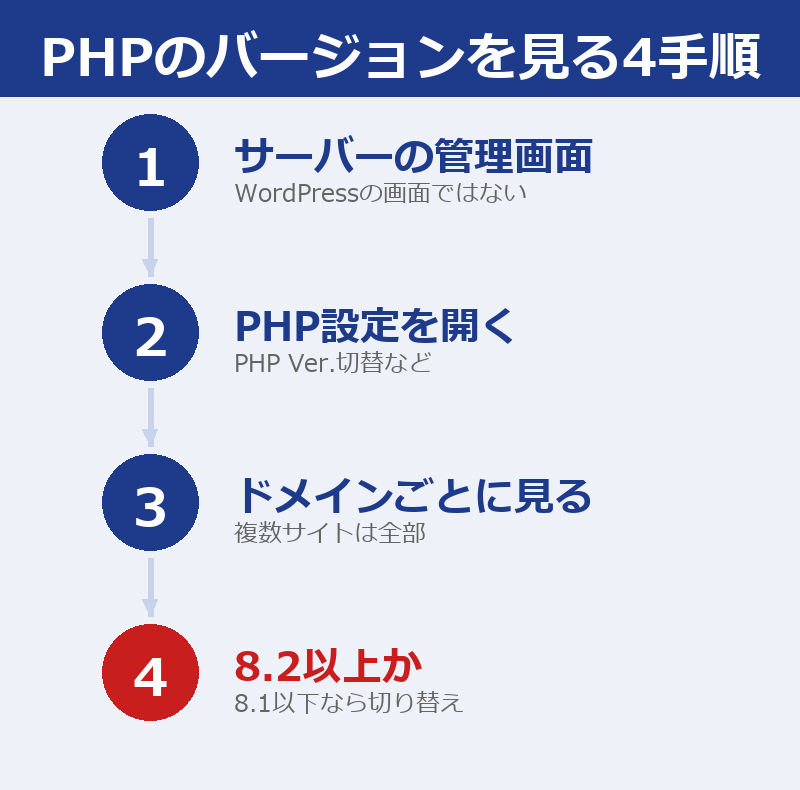
まず、自分のサイトのPHPのバージョンを確かめます。管理画面で見る場所は次のとおりです。
WordPressならまずやる3つ
1 サーバーの管理画面でPHPのバージョンを見る
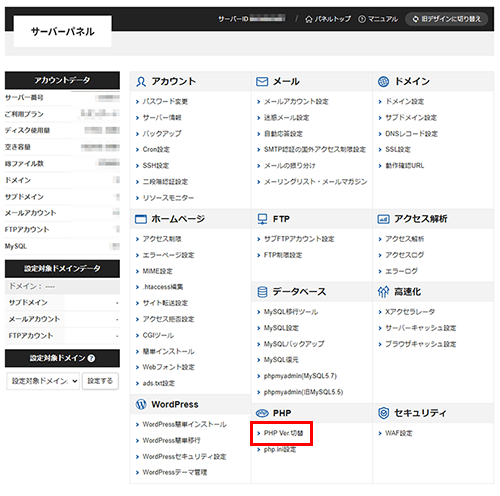
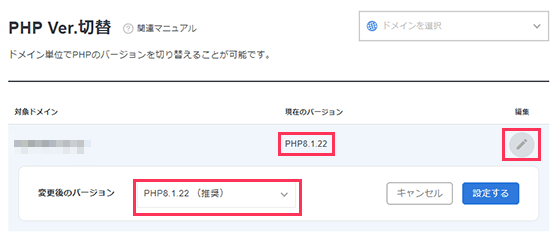
確認の流れはどのレンタルサーバーでもほぼ同じで、サーバーの管理画面にログインし、PHP設定のページでバージョンを見るだけです。
管理画面の名前やメニューは会社ごとに違います。
| サーバー会社 | 管理画面の名前 | メニュー | 画面名 |
|---|---|---|---|
| エックスサーバー | サーバーパネル | PHP | PHP Ver.切替 |
| ロリポップ! | ユーザー専用ページ | サーバーの管理・設定 | PHP設定 |
| さくらのレンタルサーバ | サーバコントロールパネル | スクリプト設定 | 言語のバージョン設定 |
| ConoHa WING | コントロールパネル | サイト管理 | サイト設定 → PHP設定 |
メニュー名が上と違う場合は、「PHP」という文字を探してください。エックスサーバーの場合は次の2画面です。
WordPressの管理画面からでも見られる
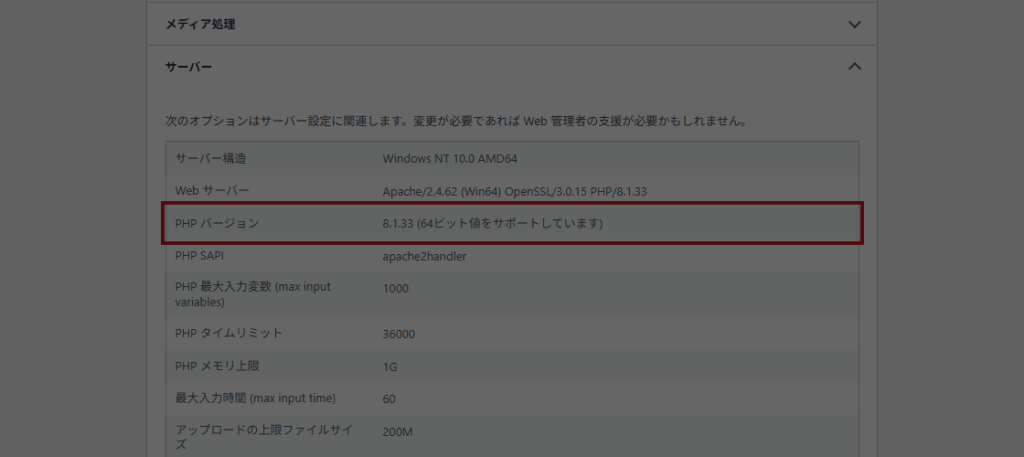
サーバーの管理画面が止まっているとき(10月21日のエックスサーバーがそうでした)は、WordPressの管理画面で「ツール」→「サイトヘルス」を開き、「情報」タブの「サーバー」の行を開くと「PHP バージョン」が出ます。
バージョン番号の読み方
見るのは最初の2つの数字です。8.3.36 の「8.3」の部分を系列と呼びます。系列が分かれば、待つだけなのか、自分で切り替えるのかが決まります。
8.3.35 → 「8.3」を見る → 修正版が出る系列 → 待つだけ
8.1.33 → 「8.1」を見る → 修正版が出ない系列 → 切り替える
8.2、8.3、8.4、8.5 は修正版が出る系列。8.1、8.0、7.4 は出ない系列です。
修正版の番号は系列ごとに違う
PHPの開発元が修正版として公開したのは次の4つです。レンタルサーバーの画面では「8.4」「8.3」のように大まかな系列だけが表示されることも多く、その場合は細かい末尾の数字はサーバー会社が管理しています。
| 系列 | 修正版 | 備考 |
|---|---|---|
| PHP 8.5 | 8.5.12 | 最新系列 |
| PHP 8.4 | 8.4.27 | 多くのサーバーで推奨 |
| PHP 8.3 | 8.3.36 | 安定して使われている系列 |
| PHP 8.2 | 8.2.35 | 2026年12月31日でサポート終了 |
| PHP 8.1以前 | 正式な修正なし | 8.3か8.4へ切り替える |
管理画面やサイトヘルスで細かい番号まで見えた場合は、次の表で判定できます。「8.4.26」「8.3.35」「8.2.34」のように修正版より1つ前の番号は、修正が当たる前の番号です。ただしサーバー会社が番号を変えずに修正を当てていることがあるので、その場合は告知で判断します。
| 見えた番号 | 判定 | やること |
|---|---|---|
| 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 以上 | 修正済み | 何もしなくてよい |
| 8.5.11 / 8.4.26 / 8.3.35 / 8.2.34 | 修正前の番号 | サーバー会社の告知に「適用完了」があれば済み。無ければ待つ |
| 8.1.33 / 8.0.30 / 7.4.33 以前 | 開発元の修正なし | 8.3か8.4へ切り替える。サーバー会社の独自修正があっても切り替える |
管理画面で8.2〜8.5の系列を選んでいれば、サーバー会社の修正適用を待てば問題ありません。心配なら、サーバー会社の「お知らせ」ページで「PHP」と検索して、修正適用が完了したという告知が出ているかを確認してください。
サーバー会社によっては、修正を当てても画面に出る番号が変わらないことがあります(ConoHa WINGは「8.5.11」などの番号のまま修正を適用したと告知しています)。その場合は、番号ではなく告知ページの完了の文言で判断してください。
あなたの危険度。放置するとどうなるか
読み方で分かった系列と、サーバー会社の対応状況で、危険度はおおまかに4段階に分かれます。自分に当てはまる1枚だけ読んでください。
危険度 低
レンタルサーバーで8.2以上。サーバー会社が「適用完了」を告知済み
最悪の想定
修正は当たっているので、この穴から入られる可能性は低い状態です。残る心配は、古いプラグインなど別の穴です。
やること
確認だけで終わりです。WordPress本体・テーマ・プラグインを最新にしておきます。
危険度 中
8.2以上だが、サーバー会社の完了告知がまだ
最悪の想定
完了までの間は、ログインなしで侵入される穴が開いたままです。数日の放置は避けてください。
やること
各社の状況から告知ページを見に行きます。完了まで、見覚えのない表示が出ていないかを1日1回見ます。
危険度 高
8.1以前のまま使っている
最悪の想定
開発元の修正版は来ません。サーバー会社の独自修正も、有無と時期は会社次第です。放置が長いほど、乗っ取りから改ざん・情報の持ち出しに進む対象になります。
やること
8.3か8.4へ切り替えます。怖い、または切り替えて壊れたなら、バージョンアップ代行へ。
最優先
VPSなど自分で管理していて、修正版をまだ当てていない
最悪の想定
修正版が出た後は攻撃の手口が解析されやすく、未対応のサーバーから順に狙われます。
やること
今すぐ修正版に更新します。手が回らないなら、サーバーの管理を任せられる相手にすぐ連絡します。
この穴を使われると、サーバーの乗っ取りと同じ状態になります。実際に起きるのは次のようなことです。
- サイトの改ざん。見覚えのないページやリンクが増える
- 偽の通販ページを置かれ、自分のサイトが詐欺の入口になる
- お客様の名前・メールアドレスなどの持ち出し
- 迷惑メールの送信元にされ、自社のメールが届かなくなる
- Googleの「危険なサイト」警告で、検索からの訪問が止まる
- 復旧まで数日サイトが止まり、復旧の費用がかかる
IPAは10月21日の時点で「悪用した攻撃を確認しているわけではない」としています(出典。IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」)。ただし修正版が出た後は手口が広まりやすく、未対応のサーバーが狙われやすくなるのが通例です。
- 自分では判断できない → 無料セキュリティ診断(URLを送るだけ。ログイン情報は不要)
- 8.1以前で切り替えが怖い、切り替えたら壊れた → PHPのバージョンアップ代行
- すでに見覚えのないページや警告が出ている → サイトの緊急復旧
2 8.1以前なら、自分で8.3か8.4に切り替える
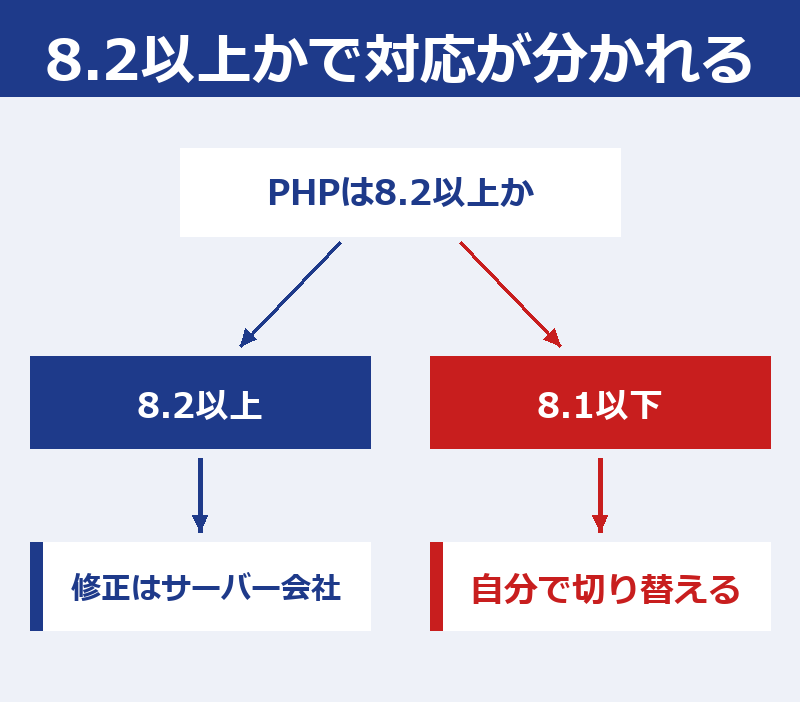
問題はここです。PHP 7.4や8.0、8.1を選んだまま何年も触っていないサイトは珍しくありません。開発元はこれらに修正版を出していないため、サーバー会社が独自の修正を当てるのを待つか、自分で8.3か8.4に切り替えるかのどちらかになります。独自の修正は会社によって有無も時期も違うので、切り替えが基本の対応です。切り替え先は8.3か8.4(迷ったら8.3)。8.2は2026年12月末でサポートが終わるため、今上げるなら8.3か8.4がおすすめです。
切り替えでサイトが壊れることがある
切り替え自体はプルダウンを選ぶだけで、1分で終わります。ただし、古いテーマやプラグインが新しいPHPに対応していないと、画面が真っ白になったり、エラー文が表示されたりすることがあります。これが、多くの人が古いPHPのまま放置してしまう理由でもあります。
切り替える前に、最低限次の準備をしておくと安全です。
- サーバー会社のバックアップ機能で、ファイルとデータベースの両方を保存しておく
- WordPress本体、テーマ、プラグインを先に最新版にしておく
- 管理画面の「ツール」→「サイトヘルス」でPHPに関する警告がないか見ておく
- アクセスの少ない時間帯に作業し、切り替え後すぐにトップページと問い合わせフォームを開いて確認する
切り替えたら、次の5つを順に確認します。全部通れば完了です。
- トップページが表示される
- 個別の記事・ページが表示される
- 問い合わせフォームからテスト送信し、メールが届く
- WordPress管理画面にログインできる
- (ネットショップなら)カートと決済画面まで進める
もし表示が崩れたら、同じプルダウンで元のバージョンに戻せば一旦は復旧します。ただしそれは「危ない状態に戻した」だけなので、原因になっているテーマやプラグインを特定して直す必要があります。
伊藤バージョンアップで壊れる原因の大半は、更新が止まった古いプラグインか、制作会社が独自に書いたコードです。真っ白になっても、原因さえ分かれば直せないことはほとんどありません。
3 サーバー会社の告知で、修正が入ったかを確かめる
レンタルサーバーのPHPは、サーバー会社が用意した版の中から選ぶ仕組みです。修正版を用意するのも、裏側で当てるのも、サーバー会社の作業です。利用者はどのバージョンのPHPを使うかを「選ぶ」だけで、PHP本体のファイルを入れ替えることはできませんし、する必要もありません。
10月23日 昼の時点で、各社の告知は次のとおりです。
| サーバー会社 | 対応状況 | 完了日時 | 利用者がやること | 告知ページ |
|---|---|---|---|---|
| エックスサーバー | 5.6〜8.5の全サーバーに修正の適用が完了(8.1以前は独自の修正)。5.5以下は作成・検証中 | 10月22日 6:45(8.2〜8.5)/12:00(7.4〜8.1)/14:00(5.6〜7.3) | 待つだけ。8.1以前は当面の修正は当たったが、年内に8.3か8.4へ切り替え | お知らせ一覧 |
| ロリポップ! | 修正の適用が完了し、サイトの表示を再開 | 10月22日 13時頃 | 8.1以前は切り替え(公式は8.2以降を案内。本記事は8.3か8.4を推奨)。再開後に表示とフォームを確認 | 完了と経緯のご報告 |
| さくらのレンタルサーバ | 21日13時〜22日8時頃の緊急メンテナンスで対応 | 告知ページで確認 | 告知の完了を待つ。8.1以前は切り替え | メンテナンス情報 |
| ConoHa WING | 提供中の全バージョンに修正を適用(終報) | 10月22日 20:45 | なし(バージョンの変更も不要)。画面の番号は変わらない | 対応完了のお知らせ |
告知ページで「適用が完了」「対応完了」の文言があれば完了です。
共通しているのは、サーバー側のPHPは事業者が更新するという点です(出典。エックスサーバー「予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ」ほか各社告知)。
伊藤当社が契約しているエックスサーバーで実際に見てみました。21日22時37分の時点では PHP 8.3.35 でしたが、22日11時46分には 8.3.36、つまり修正版になっていました。告知のとおり、利用者が何もしなくても裏側で切り替わっています。
ただし、古いバージョンを使っている人は話が別です。エックスサーバーは8.1以前にも独自の修正を22日中に当て終えましたが、開発元の修正版が出ない系列であることは変わりません。次に脆弱性が見つかったときに同じ順番待ちになるので、自分がどちら側にいるかを上の確認手順で確かめ、8.1以前なら年内に切り替えてください。
切り替えで真っ白になったら、古いPHPに戻して終わりにしない
ここまで読んで「確認はできたけれど、切り替えが怖い」「切り替えたら画面が真っ白になった」という方もいると思います。そのまま古いPHPに戻して放置するのが、一番避けたい選択です。
PHPのバージョンアップで出るエラーは、原因の切り分けと修正に少し専門的な作業が必要です。具体的には、エラーログの確認、プラグインを1つずつ止めて原因を探す作業、古いコードの書き換えなどです。自力で難しいと感じたら、早めに専門家に頼むほうが結果的に安く済みます。
- PHPを8.3や8.4に切り替えたら画面が真っ白になった、エラー文が出た
- PHP 7.x や 8.0、8.1 のままで、怖くて切り替えられない
- 制作会社と連絡が取れず、誰が管理しているか分からない
- すでに見覚えのないページが検索結果に出ている、サイトが別のサイトに飛ばされる
当社ではWordPressとPHPのバージョンアップ、バージョンアップで出たエラーの解消を請け負っています。今のバージョンと、修正版が出る系列かどうかの確認だけなら無料です。万が一すでに改ざんの疑いがある場合は、サイトの緊急復旧で元に戻すところから対応します。
相談するときは、サーバー会社名、現在のPHPバージョン、エラーが出たならその画面のスクリーンショットを用意しておくと話が早く進みます。
穴はPHPの層にある。WordPressを更新しても塞がらない
PHPは、Webサイトの画面をサーバー側で組み立てるためのプログラミング言語です。WordPressも、ネットショップも、問い合わせフォームも、その多くがPHPの上で動いています。
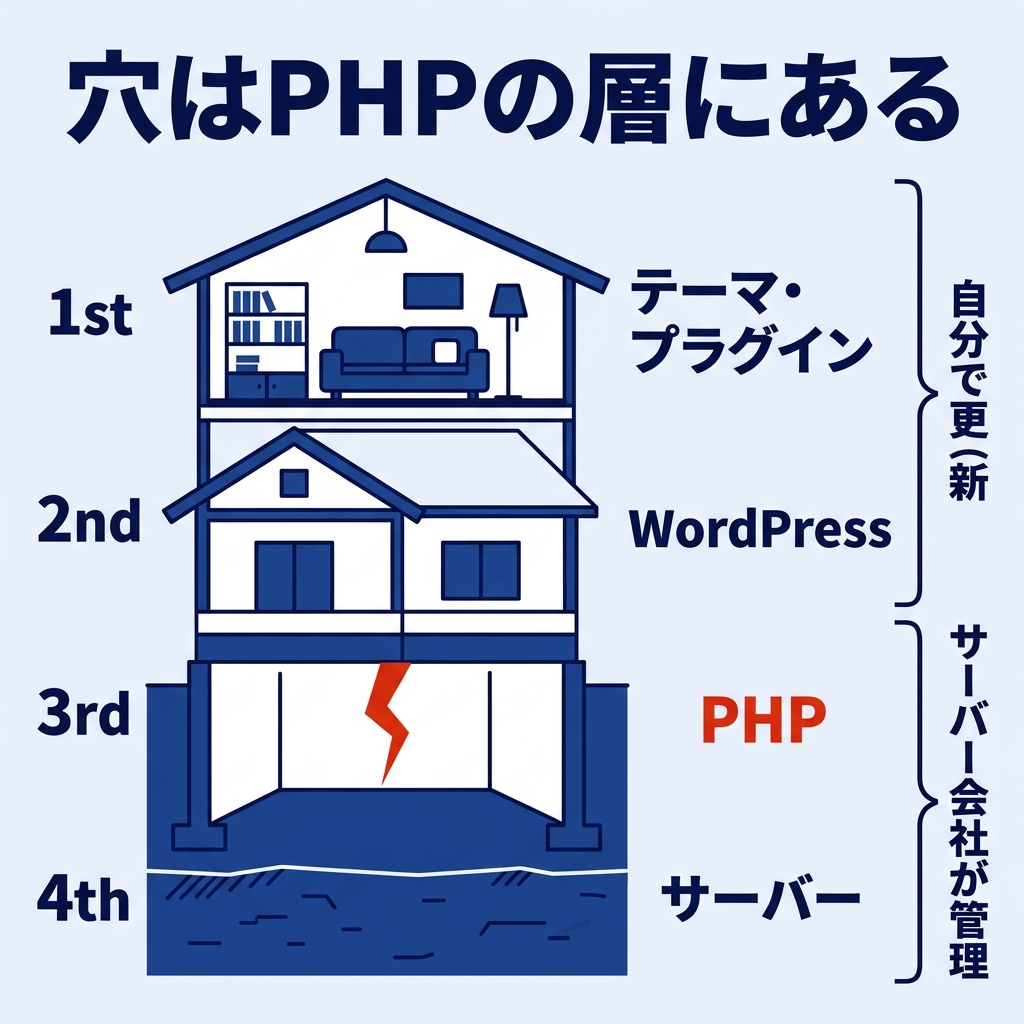
PHPは土台、WordPressはその上の家
家にたとえると分かりやすいです。PHPは土地と基礎、WordPressはその上に建てた家、テーマやプラグインは家具や内装にあたります。あなたが普段触っているのは家と家具の部分で、基礎であるPHPはサーバー会社が用意して管理しています。
今回問題になったのは、この基礎の部分です。家をいくらきれいにリフォームしても、基礎にひびがあれば家全体が危ないのと同じで、WordPressやプラグインをいくら更新しても、PHPが古いままなら穴はふさがりません。
WordPress本体、テーマ、プラグインをどれだけ更新しても、PHPのバージョンは変わりません。PHPの更新は、WordPressの管理画面ではなく、サーバー会社の管理画面(サーバーパネル)で行うものです。
WordPressやEC-CUBEのサイトは対象
WordPress、EC-CUBE、Movable Typeなどで作られたサイトは、ほぼ確実にPHPで動いています。レンタルサーバー(エックスサーバー、ロリポップ!、さくらのレンタルサーバ、ConoHa WINGなど)を契約してWordPressを入れているなら、あなたのサイトはPHPを使っています。
制作会社に丸ごと任せていて中身が分からない場合は、「うちのサイトはPHPのバージョンいくつで動いていますか」と一言聞くだけで十分です(そのまま送れる文面はFAQに載せています)。この質問に即答できない制作会社なら、今回を機に管理体制を見直したほうがいいかもしれません。
予告から2日で修正版が出た。それまでに各社が一時停止した
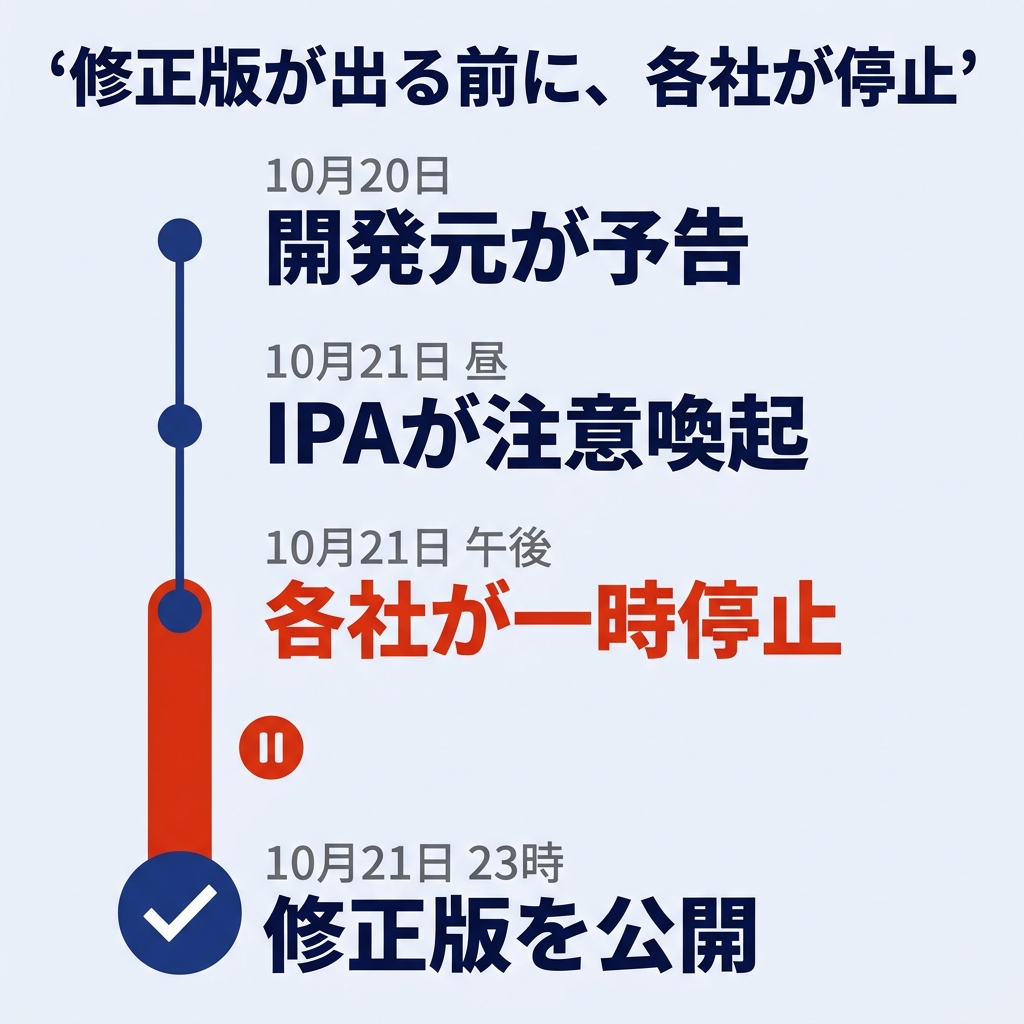
PHPのセキュリティチームが「重大な脆弱性2件を直す修正版を翌日に出す」と異例の事前告知をしました。深刻度は10点満点中9.2で、最上位の「緊急」区分です。
IPAは「PHPを使っているものを洗い出し、修正版をすぐ当てられる準備を」と呼びかけました。国家サイバー統括室も公式Xで同様の注意を出しています。
エックスサーバーは16時に管理画面を停止。保育園の連絡アプリのコドモンは全サービスを、ネットショップのBASEも予防のために止めました。
PHP 8.5.12、8.4.27、8.3.36、8.2.35が公開されました。開発元は「更新だけが完全な対策」としています。
修正版が出る前にサービスを止めた会社が多かったのは、脆弱性の詳細が予定より早く外部に出たとされ、修正版が出るまでの数時間が危ないと判断されたためです。それだけ関係者が真剣に受け止めた出来事でした。
ログインなしで侵入される恐れがある
2件の脆弱性には CVE-2026-109618、CVE-2026-109619 という番号(脆弱性の識別番号。詳しい人向け)が付いています。どちらも共通するのは、ログインしていない外部の人が、サーバー上で勝手にプログラムを実行できてしまう恐れがあるという点です。開発元の告知には次のように書かれています。
「PHP 8.5.12、8.4.27、8.3.36、8.2.35 は、ログインなしで外部からプログラムを実行される恐れのある重大な脆弱性2件を修正します。すべてのPHP利用者に、直ちに更新することを強く推奨します」(出典。php.net「Security advisory: Critical remote code execution vulnerabilities, update now」2026年10月21日)
原文を見る
PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution. All PHP users are strongly encouraged to update immediately.
これが成立すると、サイトの改ざん、偽の通販ページの設置、お客様情報の持ち出しなど、サーバー乗っ取りと同じ被害につながります。鍵のかかった家に、合鍵なしで入れてしまう欠陥が見つかった、と考えてください。
IPAは10月21日の注意喚起で「現時点でIPAが悪用した攻撃を確認しているわけではありません」としています(出典。IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」2026年10月21日)。ただし開発元は、ログイン前の1回のリクエストで攻撃が成立することを示す証拠があると告知に書いており、安全とは言えない状況です。
修正版が出たあとは、攻撃者側も中身を解析しやすくなるため、未対応のサーバーが狙われやすくなるのが通例です。
修正版は8.2〜8.5系。8.1以前には出ない
IPAの注意喚起は、CERT-EU(EUのセキュリティ機関)の情報としてPHP 5以降が影響を受けると書いています。ここ10年ほどのPHPはほぼ全部が対象です。「古いから関係ない」は逆で、「古いほど危ない」と考えるのが正しい理解です。
一方で修正版が用意されたのは8.2系から8.5系までです。8.1以前については、開発元の告知に「PHP 8.1以前は開発元からの更新が出ない。配布元によっては修正を移植することがあるので、提供元に確認するか、サポート中の版に上げてください」とあります(出典。php.net「Security advisory: Critical remote code execution vulnerabilities, update now」2026年10月21日)。
原文を見る
PHP 8.1 and older no longer receive updates from the PHP project. Some distributions and LTS vendors provide backported fixes, so contact your vendor for details, or upgrade to a supported version.
レンタルサーバーの場合、提供元はサーバー会社です。この点が、上の「8.1以前のままなら、自分で切り替える」につながります。
備えは、サポート中のPHP・自動バックアップ・月1回の更新
今回のような土台の脆弱性は、これからも定期的に見つかります。毎回ニュースのたびに慌てないために、日頃から次の3つを習慣にしておけば、ほとんどの場面で落ち着いて対応できます。
- サポート中のPHPを使う。PHPは系列ごとに約3年でサポートが終わります。8.2は2026年12月末で終了なので、8.3か8.4への切り替えを年内に計画しておくと安心です。
- バックアップを自動で取る。サーバー会社の自動バックアップを有効にし、月に1回は復元できるか確かめます。壊れても戻せる状態なら、バージョンアップも怖くありません。
- 更新を止めない。WordPress本体、テーマ、プラグインは月1回まとめて更新します。使っていないプラグインは削除します(停止のままにしない)。
この3つは、今回のPHPの件に限らず、サイトの乗っ取りや改ざんの大半を防ぐ基本でもあります。どれか1つでも止まっているサイトは、次に何か起きたときに最も被害を受けやすい側に回ります。
伊藤「PHPのバージョンを聞かれて答えられる」状態にしておくだけで、こうした緊急時の対応速度がまったく変わります。今日の確認を、その第一歩にしてもらえればと思います。
よくある質問(FAQ)
- サイトを見るだけの一般の人は、何かする必要がありますか
-
基本的にありません。この脆弱性はサイトを運営するサーバー側の問題で、閲覧者のパソコンやスマホが直接狙われるものではありません。ただし、騒ぎに便乗した「至急PHPを更新してください」といった偽メールやSMSには注意してください。
- WordPressを最新版にしていれば大丈夫ですか
-
それだけでは不十分です。今回の脆弱性はWordPressではなくPHP本体にあるため、WordPressやプラグインの更新では直りません。サーバーの管理画面でPHPのバージョンが8.2以上になっているかを確認してください。
- レンタルサーバーを使っています。自分でPHPを更新するのですか
-
PHP本体の修正はサーバー会社が行います。利用者がやるのは、修正の対象となる8.2以上の系列を選んでいるかの確認です。8.1以前を使っている場合は、管理画面から8.3か8.4へ切り替えてください(迷ったら8.3)。
- PHPのバージョンを上げたら画面が真っ白になりました
-
古いテーマやプラグインが新しいPHPに対応していないことが主な原因です。一旦元のバージョンに戻せば表示は復旧しますが、脆弱な状態のままです。原因のプラグインを特定して更新や差し替えを行うか、専門家に相談してください。
- すでに攻撃を受けたかどうかは、どうすれば分かりますか
-
見覚えのないページが検索結果に出る、サイトを開くと別のサイトに飛ばされる、管理者に知らないユーザーが増えている、といった症状が典型です。心当たりがあれば、サイトを触る前にサーバー会社と専門家に連絡してください。自分で判断がつかない場合は、無料のセキュリティ診断でURLを送ってください。
- サーバー会社から何のメールも来ていませんが、大丈夫ですか
-
告知は公式サイトの「お知らせ」や公式Xに出ることが多く、メールが来ないのは珍しくありません。待たずに、お知らせページを自分で見に行ってください。「適用が完了」「対応完了」の文言があれば完了です。
- スマホからでも確認できますか
-
できます。サーバーの管理画面も、WordPressの「サイトヘルス」も、スマホのブラウザで開けます。表が横に長いので、画面を横向きにすると見やすくなります。
- 制作会社に何と聞けばいいですか
-
次の文面をそのままコピーして送ってください。
お世話になっております。報道されているPHPの脆弱性の件で、当サイトのPHPバージョンと、修正版が適用済みかを教えてください。8.1以前の場合は8.3か8.4への切り替えをお願いしたいです。
- 8.2以上と確認できましたが、それでも不安です
-
サーバー会社の告知で完了を確認し、WordPress本体・テーマ・プラグインを最新にし、バックアップが取れていれば、やることは終わりです。
- WordPressの管理画面に「このサイトは古いバージョンの PHP (7.4.33) を実行しています」と出ます。
-
それが、PHPが8.1以前であることの合図です。サイトヘルスの警告文は、今回の脆弱性とは別に、WordPressが古いPHPに対して常に出しているものです。7.4.33 は開発元の修正版が出ない系列なので、サーバーの管理画面で8.3か8.4へ切り替えてください。切り替えの手順と、壊れたときの直し方は別の記事にまとめています。
- 「パッチの当て方」を知りたいのですが、自分で当てるのですか?
-
レンタルサーバーなら、当てません。PHP本体のパッチはサーバー会社が裏側で当てていて、利用者の画面には「当てる」操作がありません。利用者がやるのは、8.2以上の系列を選んでいるかの確認です。自分でパッチを当てるのは、VPSや自社サーバーでOSごと管理している場合だけで、その場合はOSのパッケージ更新で修正版を入れます。
- LINEやAmazon、ゲームが止まっていました。自分のスマホは大丈夫ですか?
-
大丈夫です。止まっていたのは、そのサービスの会社が安全のために自分たちのサーバーを止めていたからで、あなたのスマホやアカウントに穴があるわけではありません。再開していれば、そのまま使って構いません。パスワードの変更も、この件だけなら不要です。
まとめ
- 今回の穴はPHPの層にある。WordPressやプラグインを更新しても塞がらない
- 「いつ治る」は、修正版が10月21日23時に出て、主要なサーバー会社は22日中に適用済み。止まっていたサービスも22日に再開
- サイトを見るだけの人はやることなし。レンタルサーバーの利用者は、PHP本体の修正をサーバー会社に任せてよい
- 自分でやるのは、サーバーの管理画面(またはサイトヘルス)でPHPが8.2以上かを見ること
- 修正版は8.5.12・8.4.27・8.3.36・8.2.35。8.1以前には開発元の修正版が出ない
- 8.1以前なら、バックアップを取ってから8.3か8.4へ切り替える(迷ったら8.3)。真っ白になったら戻して放置せず、原因を直す
- 各社の対応は、告知ページに「適用完了」「対応完了」の文言があるかで判断する
- 次に備えるなら、サポート中のPHP・自動バックアップ・月1回の更新
- 今のPHPのバージョンと、修正版が出る系列かどうかの確認(無料診断)
- 8.1以前のサイトは、テスト環境で表示とフォームを確かめてから8.3か8.4へ切り替え
- 切り替えで真っ白になった・エラーが出たサイトの修正
- 知らない管理者・見覚えのないファイルの有無をあわせて確認
- 営業の電話・メールはしません
 合同会社キューブリック
まずは状況をお聞かせください。作業前に内容と金額をお伝えし、追加料金はいただきません。
代表社員 / WEBエンジニアサーバー会社の告知を一緒に読み解くだけでも構いません。相見積もり歓迎・営業はしません。